Sicurezza e gestione IT: il canale governa la complessità
Normative, AI, cloud e sovranità dei dati stanno cambiando la gestione IT delle imprese. Per il canale si apre uno spazio crescente nei servizi a valore.
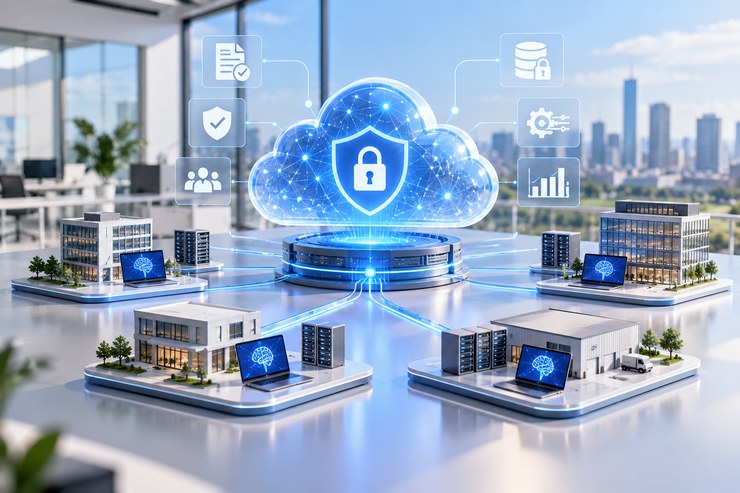
La sicurezza informatica non è più soltanto una questione di firewall, endpoint, backup e antivirus. Il perimetro si è allargato. Oggi dentro una strategia di sicurezza e di gestione IT entrano il cloud, le identità, i dati, l’intelligenza artificiale, la continuità operativa e, sempre più spesso, gli obblighi normativi.
Per le aziende significa dover governare una complessità crescente. Per il canale distributivo ICT, invece, questa stessa complessità può diventare una delle principali opportunità dei prossimi anni.
Il cambiamento è soprattutto nel ruolo del partner. Al cliente non basta più acquistare una tecnologia e installarla. Deve sapere se quella tecnologia è configurata correttamente, se dialoga con il resto dell’infrastruttura, se i dati sono protetti, chi può accedervi, come reagire a un incidente e quanto tempo serve per tornare operativi.
È qui che reseller, system integrator, MSP e MSSP possono spostare il proprio valore dalla semplice vendita alla gestione continuativa dell’IT e del rischio.
La normativa cambia la conversazione con il cliente
Le normative rappresentano uno dei motori di questa trasformazione, ma sarebbe riduttivo leggere il fenomeno soltanto in termini di compliance.
Il punto non è conoscere a memoria ogni disposizione. Il vero tema, per chi opera nel canale, è capire quali conseguenze concrete producano gli obblighi normativi sull’organizzazione dell’IT.
Gestione degli accessi, protezione dei dati, capacità di rilevare gli incidenti, continuità operativa, controllo della supply chain e responsabilità del management sono ormai elementi che entrano direttamente nelle scelte tecnologiche.
Gartner individua infatti tra i principali trend della cybersecurity 2026 la trasformazione della governance, insieme alla protezione delle nuove frontiere tecnologiche e alla progressiva normalizzazione dell’intelligenza artificiale.
Anche la volatilità normativa e geopolitica viene indicata come uno dei fattori che stanno spingendo le organizzazioni verso una maggiore resilienza.
Per il canale questo significa una cosa molto concreta: la sicurezza diventa sempre meno un progetto con un inizio e una fine e sempre più un processo da seguire nel tempo.
Il valore si sposta quindi verso assessment, monitoraggio, gestione e consulenza.
Gli MSP diventano sempre più vicini al CISO
È probabilmente nel mondo dei managed service che questa trasformazione appare più evidente.
ChannelTech ha raccontato come una quota crescente di clienti stia già affidando agli MSP funzioni che vanno molto oltre la tradizionale gestione dell’infrastruttura.
Secondo il report MSP Perspectives 2026 citato dalla testata, gli MSP stimano che mediamente il 46% dei propri clienti si affidi già al provider per un ruolo assimilabile a quello di un CISO. Questo vuol dire che il cliente non chiede più soltanto di “far funzionare i sistemi”, ma vuole qualcuno che lo aiuti a comprendere il rischio, organizzare la sicurezza e mantenere il controllo.
Per molte PMI questo modello è quasi inevitabile. Non tutte possono permettersi un CISO interno, un SOC dedicato o un team specializzato nella compliance. Possono però acquistare quelle capacità sotto forma di servizio.
Da qui crescono opportunità legate a vCISO, MDR, vulnerability management, incident response, assessment, identity management e compliance monitoring. Cambia anche l’economia del canale. La vendita di una licenza produce un margine una tantum. Un servizio gestito costruisce invece una relazione continuativa e genera ricavi ricorrenti.
Per il distributore a valore cambia quindi anche il tipo di supporto richiesto: non basta più aggiungere prodotti a catalogo. Servono competenze, formazione, servizi professionali, strumenti di prevendita e piattaforme che permettano al partner di costruire offerte ripetibili.
La sicurezza entra nella gestione quotidiana dell’IT
La separazione tra sicurezza e gestione IT sta diventando sempre più sottile. Endpoint, SaaS, cloud, reti, identità, workload, dispositivi mobili e AI fanno ormai parte dello stesso ambiente operativo.
Ogni elemento aggiunto all’infrastruttura introduce nuove dipendenze, nuovi dati e nuove identità da proteggere.
Per questo un progetto cloud non può più essere pensato senza parlare di identity, backup e resilienza. Allo stesso modo, la gestione degli endpoint non può prescindere dalla detection and response, mentre il networking è sempre più legato alla visibilità e alla sicurezza.
Gartner stima per il 2026 una spesa IT mondiale di circa 6.391 miliardi di dollari, con una crescita del 14,5%. I servizi IT valgono circa 1.557 miliardi di dollari. È un mercato nel quale il valore non si concentra più soltanto nella tecnologia acquistata, ma anche nella capacità di integrarla e gestirla.
Troppe piattaforme, poca integrazione
C’è poi un problema che molte aziende conoscono bene: negli anni si sono accumulate tecnologie.
Endpoint security, SIEM, IAM, firewall, cloud security, vulnerability management, backup, network security. Ognuno di questi strumenti può funzionare bene, ma la loro somma non produce automaticamente un ambiente più semplice o più sicuro.
IDC rileva che l’84% delle organizzazioni intervistate sta dando priorità alla security platformization. Ma la stessa IDC segnala un paradosso: quasi due terzi dei decisori senior dichiarano di avere già una piattaforma di sicurezza, senza che esista una definizione realmente condivisa di cosa significhi “piattaforma”.
Il risultato è spesso un insieme di tecnologie che continuano a lavorare in maniera relativamente separata. Per reseller e system integrator questa frammentazione è un’opportunità.
Non sempre il cliente ha bisogno di acquistare un’altra soluzione. Spesso ha bisogno di qualcuno che gli dica cosa può eliminare, cosa deve integrare e quali processi possono essere automatizzati.
Il partner diventa così un orchestratore dell’architettura, non semplicemente il fornitore dei singoli componenti.
AI agent, il problema non è più soltanto adottarli
L’arrivo degli AI agent aggiunge un ulteriore livello di complessità. Gli agenti possono già analizzare eventi, raccogliere informazioni, eseguire attività e interagire con applicazioni e infrastrutture.
La domanda quindi non è soltanto se utilizzarli ma è capire chi li controlla.
IDC prevede 1,2 miliardi di AI agent operativi entro il 2029. Ancora più significativo è il dato secondo cui il 16,7% degli investimenti AI pianificati a livello mondiale viene già destinato alla sicurezza e alla governance degli agenti.
Gartner individua a sua volta nell’Agentic AI uno dei nuovi fronti della cybersecurity. Il rischio è che la facilità con cui gli agenti possono essere creati e utilizzati faccia nascere una nuova forma di shadow AI, esattamente come in passato è accaduto con applicazioni cloud adottate senza il controllo dell’IT.
Anche ChannelTech ha evidenziato come, con l’arrivo degli agenti nei SOC e nei NOC, la vera partita si sposti verso governance e integrazione.
La tecnologia può analizzare e automatizzare, ma servono workflow chiari, policy, permessi e regole di supervisione. Per MSP e system integrator si apre quindi un mercato che fino a pochi anni fa non esisteva. Un domani potrebbe diventare normale vendere AI Governance as a Service, occupandosi di censire gli agenti, definirne i privilegi, controllare i dati a cui possono accedere e monitorarne il comportamento.
La sicurezza dell’AI diventa un mercato
La dimensione economica del fenomeno conferma che non si tratta soltanto di un tema prospettico.
Gartner stima che il mercato mondiale delle tecnologie per la sicurezza dell’AI passerà da circa 2,8 miliardi di dollari nel 2026 a quasi 4,8 miliardi nel 2027, con una crescita del 68,7%.
Dentro questa categoria rientrano AI application security, AI usage control, AI governance platform e AI gateway. Per il canale significa nuovi vendor, nuovi prodotti e soprattutto nuovi servizi. La difficoltà sarà integrare queste soluzioni con tutto ciò che già esiste nel cliente: cybersecurity, identity, cloud, data governance e applicazioni.
L’identità diventa il nuovo perimetro
Se gli AI agent iniziano a operare autonomamente, cambia anche il concetto stesso di identità e non ci sono più soltanto utenti e amministratori. ma ci sono workload, API, servizi, applicazioni e agenti AI.
Gartner indica infatti tra i trend cyber 2026 la necessità di adattare l’Identity and Access Management agli AI agent, affrontando temi come registrazione delle identità macchina, gestione delle credenziali, autorizzazioni e policy.
Per il canale significa nuovi casi d’uso per IAM, PAM, Zero Trust e identity governance e, soprattutto, la possibilità di trasformare anche la gestione delle identità in un servizio continuativo.
Sovranità dei dati, non basta sapere dove si trovano
Un altro tema destinato a pesare sempre di più sulle decisioni tecnologiche è la sovranità digitale.
Per molto tempo la discussione si è fermata alla domanda: dove si trovano fisicamente i dati? Ma oggi non basta.
Bisogna capire chi li controlla, chi può accedervi, attraverso quali infrastrutture transitano, quali copie esistono e quale giurisdizione si applica.
IDC indica proprio la digital sovereignty tra le tre forze che stanno influenzando le decisioni dei CISO europei nel 2026, insieme ad AI agent e platformization.
TechFromTheNet ha sottolineato bene il punto: residenza e sovranità non sono la stessa cosa.
Sapere che un dato si trova in Europa non significa automaticamente sapere chi può accedervi, secondo quale normativa e con quali garanzie. Qui il canale può assumere un ruolo molto concreto.
Un system integrator o un MSP può aiutare il cliente a ricostruire il percorso dei dati, verificare le dipendenze dal cloud, analizzare backup e recovery e comprendere chi abbia realmente accesso alle informazioni.
La sovranità può così diventare prima un assessment, poi un progetto e infine un servizio gestito.
Anche la rete entra nel tema della sovranità
AI ed edge computing complicano ulteriormente questo scenario.
Se workload e dati vengono distribuiti tra cloud, data center aziendali ed edge, diventa importante controllare anche i percorsi attraverso cui transitano.
TechFromTheNet ha evidenziato come AI agentica, edge inference e sovranità digitale stiano iniziando a influenzare le strategie di networking. Per i system integrator significa che progettare una rete non vuol dire più soltanto garantire prestazioni e disponibilità ed entrano nella progettazione anche controllo, resilienza e governance del dato.
Dalla protezione alla resilienza
Cambia anche il modo di parlare di cybersecurity con il cliente. Nessun partner serio può promettere che un’azienda non subirà mai un attacco ma può costruire un ambiente capace di reagire.
La domanda diventa quindi: quanto tempo serve per accorgersi di un incidente, contenerlo e tornare operativi?
È qui che entra la cyber resilience.
Gartner lega la crescita della resilienza proprio all’aumento della volatilità normativa e geopolitica e alla maggiore responsabilità attribuita al management in materia di rischio cyber.
Per il canale significa rimettere insieme mondi che spesso sono stati venduti separatamente: backup, disaster recovery, business continuity, detection e incident response.
Il perimetro arriva anche all’OT
La stessa logica si estende progressivamente agli ambienti industriali.
La convergenza tra IT e OT sta portando la cybersecurity dentro fabbriche, impianti e infrastrutture critiche.
TechFromTheNet ha rilevato come la sicurezza OT sia ormai salita fino ai livelli manageriali. In un’analisi pubblicata dalla testata, il 60% degli intervistati attribuisce al CISO la responsabilità finale sulla sicurezza OT.
Per il canale questo significa aprire un altro fronte ad alto valore: asset discovery, segmentazione, accessi remoti, networking industriale, monitoraggio e managed security. Sono attività che richiedono competenze e integrazione e proprio per questo sono difficilmente riducibili a una semplice guerra di prezzo.
Le competenze restano il problema più difficile
Alla fine, però, tutti questi temi convergono su un elemento: le persone.
Le tecnologie aumentano. Le normative cambiano. L’AI introduce nuove possibilità ma anche nuovi rischi. Le competenze necessarie per governare tutto questo diventano sempre più numerose.
TechFromTheNet ha riportato una fotografia significativa del mercato italiano: l’83% delle imprese considera la cybersecurity una priorità, ma soltanto il 16% ritiene di essere realmente all’avanguardia nella gestione della sicurezza. Questo gap che rende interessante il modello managed service. Un cliente non ha necessariamente bisogno di assumere ogni specialista ma può acquistare quelle competenze dal partner.
Anche il distributore cambia ruolo
Questa trasformazione coinvolge inevitabilmente anche la distribuzione. Il distributore a valore non può più essere soltanto il soggetto che aggrega prodotti e vendor ma deve aiutare il partner a costruire servizi.
Formazione, certificazioni, supporto prevendita, servizi professionali, marketplace, SOC, competenze cloud e strumenti di gestione diventano elementi sempre più importanti dell’offerta distributiva.
Più aumenta la complessità, più il distributore può diventare un moltiplicatore di competenze per il reseller.
E per i vendor può rappresentare lo strumento attraverso cui portare una piattaforma sul mercato trasformandola in un servizio realmente utilizzabile da una rete ampia di partner.
Il margine non è più soltanto nella licenza
È probabilmente questo il passaggio più importante per il canale. Hardware e software continueranno naturalmente a essere venduti. Ma una parte crescente del valore potrà essere costruita intorno a ciò che accade prima e dopo quella vendita. Assessment, progettazione, migrazione, integrazione, monitoraggio, governance e gestione continuativa.
Un reseller può partire dalla compliance e arrivare al managed service. Un system integrator può partire da un progetto di integrazione e diventare il riferimento per l’evoluzione dell’architettura. Un MSP può partire dalla gestione degli endpoint e arrivare a occuparsi di cybersecurity, identità, backup e AI governance.
Il partner diventa il gestore della complessità
Normative, AI, cloud, identity, sovranità e cybersecurity sembrano temi diversi.
In realtà hanno tutti un elemento in comune: aumentano la complessità che le imprese devono gestire.
Il cliente deve innovare senza perdere il controllo. Deve usare il cloud sapendo dove sono i dati. Deve adottare l’AI sapendo chi governa gli agenti. Deve proteggersi dagli attacchi sapendo anche come ripartire quando qualcosa va storto.
Non tutte le aziende possono costruire internamente queste competenze e, quindi, entra in gioco il canale che può trovare spazio.
Il partner più utile non sarà necessariamente quello con il catalogo più ampio. Sarà quello capace di capire il problema, scegliere le tecnologie giuste, integrarle, gestirle e dimostrare al cliente che l’ambiente resta sotto controllo.
In questa trasformazione la compliance diventa servizio, la sicurezza diventa gestione e la complessità diventa business.
Secsolutionforum 2025: dal 9 all’11 aprile prossimi si terrà l’unico evento digitale dedicato ai professionisti della sicurezza dove sicurezza e logica si incontrano.
Per celebrare i 40 anni, VEM presenta nuove strategie e servizi avanzati per la sicurezza, l’intelligenza artificiale e la gestione delle infrastrutture IT.