Kaspersky, il canale cresce tra AI e servizi gestiti
Dalla Partner Conference di Milano la strategia di Kaspersky per il canale: servizi gestiti, formazione e piani condivisi per crescere nel mercato cyber.
La cybersecurity non si vende più soltanto attraverso una licenza.
Per i partner di canale, la crescita passa sempre più dalla capacità di affiancare le imprese con servizi continuativi, competenze specialistiche e soluzioni in grado di rispondere a minacce che cambiano rapidamente.
È su questo terreno che Kaspersky intende rafforzare il rapporto con il proprio ecosistema, accompagnando reseller, system integrator, MSP e MSSP verso un’offerta a maggior valore.
Il tema ha attraversato gli interventi della Exclusive Kaspersky Partner Conference, che si è tenuta a Milano il 27 ottobre.
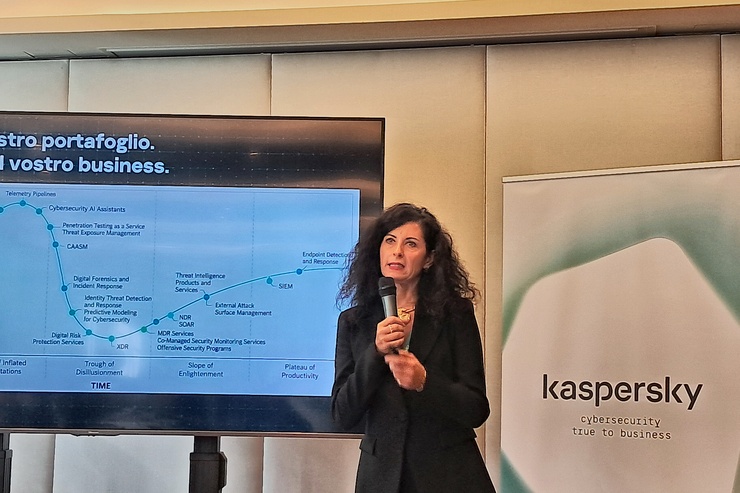
All’incontro, dedicato ai partner maggiormente coinvolti nello sviluppo del business, sono intervenuti Cesare D’Angelo, GM Italy, Mediterranean & France di Kaspersky, Fabio Sammartino, Head of PreSales, e Maura Frusone, Head of B2B Sales.
Dai risultati aziendali allo scenario delle minacce, fino alle prospettive commerciali per il 2027, è emersa una linea comune: ampliare la proposta oltre la protezione degli endpoint e aiutare il canale a trasformare tecnologie, formazione e consulenza in nuove opportunità di business.
Cesare D’Angelo, GM Italy, Mediterranean & France di Kaspersky
La crescita passa dalle soluzioni a valore
Per Cesare D’Angelo, il primo elemento da condividere con i partner riguarda l’andamento dell’azienda. La conferenza milanese è arrivata dopo una serie di roadshow territoriali e si è rivolta in particolare alle realtà che hanno scelto di investire nella relazione con la società nel medio-lungo periodo.
“Per voi imprenditori e manager è importante sapere come sta il partner sul quale state investendo tempo, risorse e denaro. La risposta è che sta bene”, ha sottolineato il manager.
I dati presentati durante l’incontro indicano per il 2025 una crescita globale del fatturato netto del 4% a cambi costanti e del 15% a tassi correnti. Il segmento B2B è cresciuto del 16%, con un incremento del 21% nelle grandi imprese e del 7% nelle PMI.
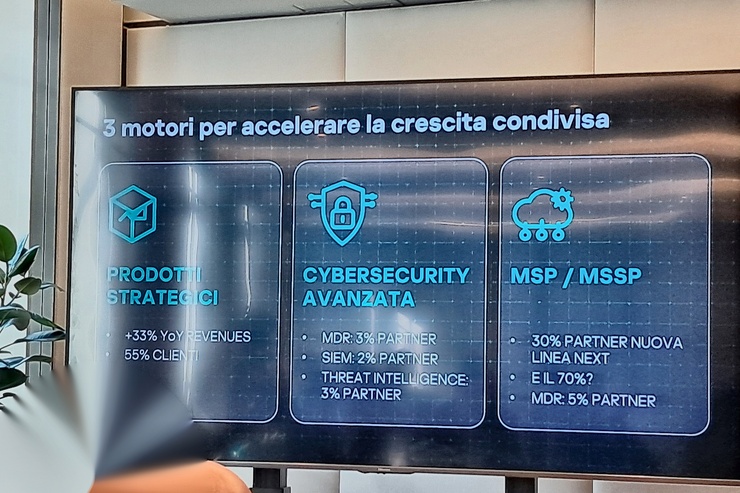
Sul fronte italiano, D’Angelo ha segnalato una crescita del 33% anno su anno nel terzo trimestre 2026, risultato al quale, ha osservato, ha contribuito il lavoro dell’ecosistema di partner.
Accanto all’andamento complessivo, la fotografia presentata a Milano mostra progressi nelle aree a maggior valore: Kaspersky Next è cresciuto del 158%, il SIEM di nuova generazione del 30%, la Threat Intelligence del 18%, l’Industrial Cybersecurity del 25%, l’MDR del 90% e le soluzioni basate su Kaspersky OS dell’85%.
Numeri che, nella lettura del manager, raccontano l’evoluzione del portafoglio e della presenza di Kaspersky sul mercato. “Non siamo più ormai da anni soltanto l’azienda dell’endpoint protection o, come qualcuno ancora ci chiama, dell’antivirus. Stiamo facendo crescite e investimenti enormi sui servizi e sulle soluzioni ad alto valore”, ha rimarcato D’Angelo.
Per il canale, l’ampliamento della proposta apre la possibilità di entrare in aree nuove rispetto alla protezione tradizionale delle postazioni.
Significa, per esempio, affiancare alla vendita di una tecnologia servizi di monitoraggio e risposta, oppure portare intelligence e competenze specialistiche a clienti che non dispongono di tutte le risorse necessarie al proprio interno.
Sovranità digitale e sicurezza fin dalla progettazione
Tra i temi affrontati da D’Angelo c’è anche quello della sovranità digitale, sempre più presente nelle valutazioni di imprese e pubbliche amministrazioni.
Per il manager, il concetto non può essere ridotto alla sola localizzazione geografica dei dati: riguarda anche la capacità di conoscere le tecnologie utilizzate, valutare i fornitori e mantenere il controllo sulle proprie scelte.
“La sovranità digitale non significa isolarsi o costruire un’infrastruttura staccata dal resto del mondo. Significa essere padroni di quello che si sceglie e poterlo verificare costantemente”.
Nella presentazione, questa impostazione è stata sintetizzata attraverso tre verbi: scegliere, verificare e costruire. È una prospettiva che richiama anche la necessità di integrare la sicurezza fin dalle prime fasi di progettazione, invece di aggiungerla quando l’infrastruttura è già stata realizzata.
In questo contesto si inserisce l’approccio della Cyber Immunity, che punta a progettare componenti, interazioni e privilegi secondo principi di sicurezza.
Anche per i partner si apre uno spazio di consulenza: aiutare i clienti a comprendere le proprie dipendenze tecnologiche, valutare la supply chain e costruire progetti coerenti con le esigenze di controllo e conformità.
L’intelligenza artificiale apre nuove opportunità e nuovi rischi
Un’altra direttrice di sviluppo è rappresentata dall’intelligenza artificiale, il cui ingresso nei processi aziendali modifica sia le opportunità di business sia il perimetro da proteggere. Il passaggio verso sistemi agentici, capaci di compiere azioni e interagire con strumenti e dati, rende il tema ancora più rilevante.
“Con l’Agentic AI non abbiamo più soltanto un’intelligenza artificiale che analizza i dati. Abbiamo sistemi che compiono azioni. È una grande opportunità di business, ma introduce anche nuovi rischi”, ha osservato D’Angelo.
Fra questi rientra lo Shadow AI, ossia l’utilizzo di strumenti di intelligenza artificiale al di fuori delle regole e dei controlli aziendali. Un dipendente può ricorrere a un servizio esterno per velocizzare il proprio lavoro, caricando però documenti o informazioni che l’organizzazione dovrebbe proteggere.
Secondo la ricerca globale Kaspersky condotta su 1.800 decision maker, il 31% teme l’utilizzo incontrollato di strumenti come ChatGPT e DeepSeek, mentre il 23% delle aziende consente ancora l’accesso alle applicazioni AI affidandosi soltanto a linee guida, senza controlli tecnici.
“Quasi tutte le aziende vogliono investire nell’intelligenza artificiale, quasi tutte la utilizzano, ma pochissime l’hanno già normata e regolamentata. È un fattore di rischio enorme sul quale dobbiamo sensibilizzare il mercato: formazione, formazione e ancora formazione”, ha aggiunto D’Angelo.
Per i partner, la diffusione dell’AI può quindi tradursi in attività di assessment, formazione, protezione dei dati e governo delle applicazioni. Il punto di partenza è aiutare il cliente a capire quali strumenti vengono utilizzati e con quali informazioni, così da definire regole e controlli adeguati.
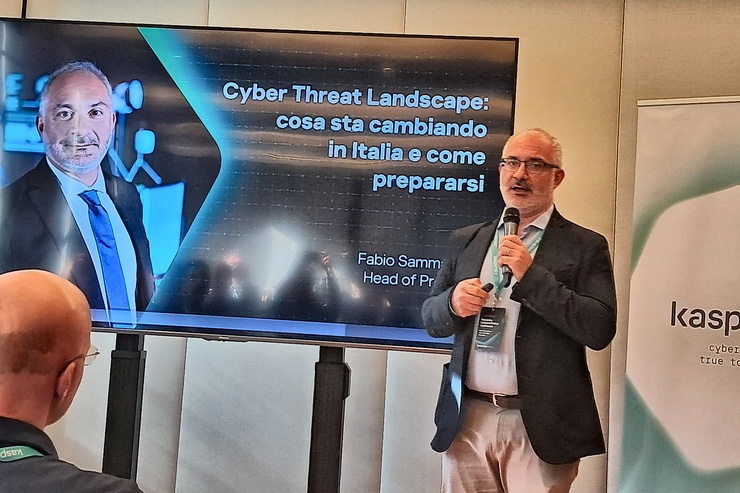
Fabio Sammartino, Head of PreSales
La sicurezza entra nelle scelte di business
A descrivere lo scenario delle minacce e il cambiamento nella percezione della cybersecurity è stato Fabio Sammartino. Se fino a qualche anno fa il primo ostacolo era spesso convincere le aziende della necessità di proteggersi, oggi la sicurezza entra sempre più direttamente nelle decisioni legate alla continuità e allo sviluppo dell’attività.
“Fino a qualche anno fa dovevamo spiegare ai clienti quanto fosse importante proteggere i sistemi aziendali. Oggi questa percezione è molto più diffusa e la cybersecurity viene sempre più considerata una funzione fondamentale per l’azienda”.
La ricerca illustrata durante la conferenza indica che il 99% delle imprese considera la cybersecurity una funzione aziendale fondamentale.
Tra i fattori che guidano gli investimenti, la protezione dei dati è citata dal 35% degli intervistati; seguono l’adozione sicura di cloud, AI e automazione, con il 27%, e la riduzione del rischio e la resilienza finanziaria, con il 24%. Il 23% ritiene inoltre che prevenire gli attacchi sia economicamente più conveniente che gestirne le conseguenze.
In questa trasformazione, l’intelligenza artificiale occupa una posizione centrale. Il 41% delle imprese sta aumentando il budget IT Security per poter adottare l’AI, mentre l’81% sviluppa o sta esplorando modelli linguistici interni.
Al tempo stesso, le nuove applicazioni si aggiungono a un quadro di minacce nel quale phishing, malware e vulnerabilità software continuano a richiedere attenzione.
“L’AI rappresenta un acceleratore del business ed è ormai difficile pensare di non portarla nei processi aziendali. Ma nello stesso momento apre una nuova superficie di rischio”, ha spiegato Sammartino.
Le PMI e il ruolo dei fornitori di servizi
La questione riguarda da vicino le piccole e medie imprese, che costituiscono una parte importante del mercato per il canale italiano.
Secondo i dati Kaspersky presentati a Milano, l’86% delle PMI ha subito almeno un incidente informatico nell’ultimo anno, con una media di tre differenti tipologie di attacco per organizzazione. Tra i principali vettori figurano phishing, vulnerabilità software e accessi remoti.
Le dimensioni ridotte, dunque, non rendono un’impresa automaticamente meno esposta. L’automazione consente agli attaccanti di individuare su larga scala sistemi vulnerabili, mentre l’interesse per l’AI viene sfruttato anche come esca: tra gennaio e aprile 2026, secondo Kaspersky, sono stati rilevati oltre 33.300 attacchi contro PMI mascherati da falsi strumenti AI, con un incremento superiore al 400% rispetto al 2025.
A questo scenario si aggiunge il tema della supply chain. Un fornitore di servizi IT ha spesso accesso alle infrastrutture di numerosi clienti e deve quindi considerare la protezione della propria organizzazione parte integrante della qualità del servizio offerto.
“Se comprometto un service provider posso ottenere accesso a centinaia di clienti. È un elemento che dobbiamo tenere presente”, ha ricordato Sammartino.
La crescita del modello MSP e MSSP porta con sé una responsabilità precisa: investire nelle competenze e nei controlli necessari a proteggere sia il provider sia le aziende che gli affidano una parte della propria sicurezza.
MDR, SIEM e Threat Intelligence per ampliare l’offerta
La difficoltà di reperire competenze specialistiche e di garantire un monitoraggio continuo rappresenta uno dei problemi più concreti per molte PMI.
Costruire un Security Operations Center interno, assumere analisti e assicurare una copertura continuativa può richiedere risorse fuori dalla portata di organizzazioni di dimensioni contenute.
È in questo spazio che i partner possono sviluppare la propria proposta di servizi gestiti. Durante l’incontro Kaspersky ha indicato fra le direttrici del portafoglio Managed Detection & Response, SIEM e Threat Intelligence.
Kaspersky Next MXDR Optimum punta a fornire rilevamento e risposta gestiti 24 ore su 24, mentre Kaspersky SIEM consente la raccolta e la correlazione centralizzata degli eventi anche in modalità multi-tenant.
Strumenti come Digital Footprint Intelligence e Threat Data Feed possono invece contribuire ad arricchire l’offerta con attività legate al monitoraggio dell’esposizione digitale e all’utilizzo di informazioni sulle minacce.
Per il partner, queste tecnologie possono diventare la base di una relazione più continuativa con il cliente: non soltanto la fornitura iniziale, ma anche il monitoraggio, l’interpretazione degli eventi e l’evoluzione delle misure di protezione nel tempo.
Trasformare il mercato in crescita per i partner
Con l’intervento di Maura Frusone, il ragionamento si è spostato dalle tecnologie alla costruzione di una strategia commerciale condivisa.
La prospettiva è il 2027, indicato come un’occasione per definire con maggiore precisione dove investire e come far crescere il business insieme ai partner.
“Il futuro non si aspetta, si costruisce e diventa una scelta strategica”, ha esordito Frusone. Un mercato in espansione, ha spiegato, offre possibilità importanti, ma spetta a ogni operatore individuare le aree nelle quali sviluppare competenze, clienti e servizi.
“Il mercato ci mette davanti un’opportunità. Trasformarla in business diventa però una scelta strategica”.
L’ampliamento del portafoglio, con tecnologie e servizi che comprendono MDR, NDR, ITDR, Threat Intelligence e digital risk, permette ai partner di affrontare esigenze diverse e di approfondire il rapporto con le aziende già seguite.
Per riuscirci, però, serve una pianificazione che tenga insieme obiettivi commerciali, specializzazione tecnica e conoscenza dei clienti.
Maura Frusone, Head of B2B Sales
Business plan condivisi e maggiore valore dei progetti
Uno dei passaggi dell’intervento di Frusone ha riguardato il rapporto tra pianificazione e risultati. Kaspersky ha confrontato l’andamento dell’intero canale italiano con quello dei partner privi di business plan e con quello delle realtà che hanno invece costruito un piano strutturato insieme al vendor.
“Insieme si crea più valore. La logica è semplice: chi investe nella partnership Kaspersky cresce di più. E lo stiamo dimostrando con i numeri”.
Secondo i dati illustrati durante l’incontro, per i partner dotati di business plan il valore medio del deal ha raggiunto 11.500 euro, mentre la crescita del valore medio anno su anno è arrivata al 110%.
È un’indicazione che, nella lettura di Frusone, conferma l’utilità di definire obiettivi comuni e seguire nel tempo l’evoluzione della collaborazione.
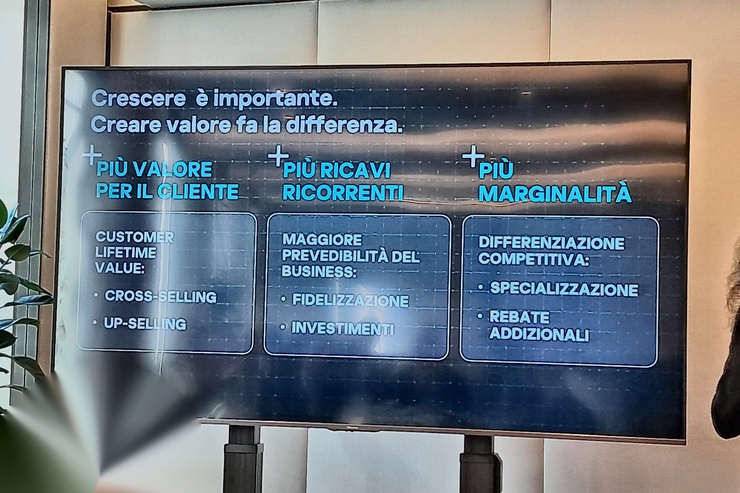
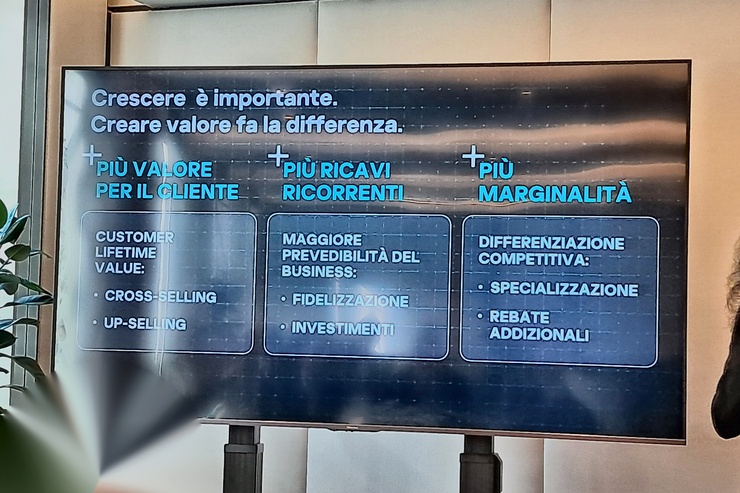
“Crescere è importante, ma non vi stiamo chiedendo soltanto di crescere. Vi chiediamo di investire per creare differenza e valore”.
Il richiamo è alla possibilità di sviluppare progetti più articolati attraverso upselling, cross selling e servizi ricorrenti, migliorando al tempo stesso la capacità di rispondere ai bisogni del cliente.
Una proposta più ricca e supportata da competenze può inoltre aiutare il partner a difendere la marginalità in un mercato nel quale la competizione sul prezzo resta forte.
MSP e MSSP: quanto business resta sul tavolo?
Fra le aree sulle quali Kaspersky intende concentrare l’attenzione figurano i modelli MSP e MSSP. Per i partner, i servizi gestiti possono offrire una maggiore continuità della relazione commerciale e una base di ricavi più prevedibile.
Per i clienti, rappresentano la possibilità di accedere a competenze e attività di sicurezza difficili da mantenere autonomamente.
Secondo Frusone, esiste ancora spazio per sviluppare questa proposta all’interno della base installata. Solo una parte dei partner che partecipano al programma MSP utilizza già le soluzioni più evolute della famiglia Next, mentre una quota significativa dei clienti resta legata alle offerte entry level.
Da qui la domanda rivolta alla platea: “Quanto business stiamo lasciando sul tavolo?”.
Il ragionamento parte dalla conoscenza del portafoglio clienti. Se un’impresa utilizza già una soluzione di protezione, il partner può valutare insieme a lei quali altre esigenze siano rimaste scoperte: dal monitoraggio alla risposta agli incidenti, fino alla protezione di ambienti e identità.
“Se abbiamo cento clienti e decidiamo di aumentare anche soltanto del 10% la penetrazione dei nostri servizi nel portafoglio, il risultato diventa importante in termini di redditività e crescita”, ha osservato Frusone.
Non si tratta soltanto di proporre più prodotti. L’obiettivo è comprendere dove un servizio aggiuntivo possa migliorare la sicurezza del cliente e, nello stesso tempo, rendere più solida e duratura la relazione con il partner.
Formazione, incentivi e Partner Program
Per accompagnare questa evoluzione, Kaspersky punta su piani condivisi, formazione e incentivi commerciali.
Tra le iniziative anticipate da Frusone rientrano le review periodiche dei business plan, i programmi di specializzazione, le attività di PreSales e i Tech Days, oltre alla formazione su tecnologie come NDR e SIEM.
Sul fronte commerciale è stato richiamato anche Kaspersky Kudos, programma pensato per incentivare le strutture di vendita dei partner.
Sono inoltre previsti rebate specifici per gli MSP e una revisione delle soglie del Partner Program, con l’obiettivo di rendere più accessibili alcuni livelli di remunerazione e valorizzare gli investimenti nella partnership e nelle competenze.
Il messaggio rivolto al canale è quello di guardare oltre la singola scadenza contrattuale. Un rinnovo resta un momento importante, ma può essere anche l’occasione per riesaminare le esigenze del cliente, verificare come sia cambiata la sua infrastruttura e proporre un percorso di sicurezza più adeguato.
È in questa capacità di unire tecnologia, consulenza e continuità del servizio che Kaspersky individua una parte della crescita futura del proprio ecosistema. Come ha sintetizzato Frusone: “La crescita si sceglie, si pianifica, si costruisce”.
Per reseller, system integrator, MSP e MSSP, la sfida sarà trasformare questa indicazione in competenze, progetti e servizi capaci di generare valore per le imprese e marginalità per il canale.
Paolo Ardemagni di SentinelOne racconta la sua idea di leadership tra dati, intuito, curiosità, cambiamento e lezioni apprese nel corso della carriera.
In occasione dell’evento VEMLive 2024, l’azienda ha incontrato partner e clienti per affrontare insieme i differenti aspetti dell’intelligenza artificiale.