Sophos CISO Advantage apre agli MSP il mercato del CISO
Con CISO Advantage, Sophos porta l’AI agentica nella governance cyber e offre agli MSP uno strumento per costruire servizi CISO scalabili, ricorrenti e misurabili.
Per gli MSP la cybersecurity sta cambiando terreno di gioco. Non basta più proteggere endpoint, gestire alert o intervenire sugli incidenti: sempre più clienti chiedono qualcuno che li aiuti a capire quanto sono esposti, dove investire e come dimostrare al management che il rischio sta diminuendo.
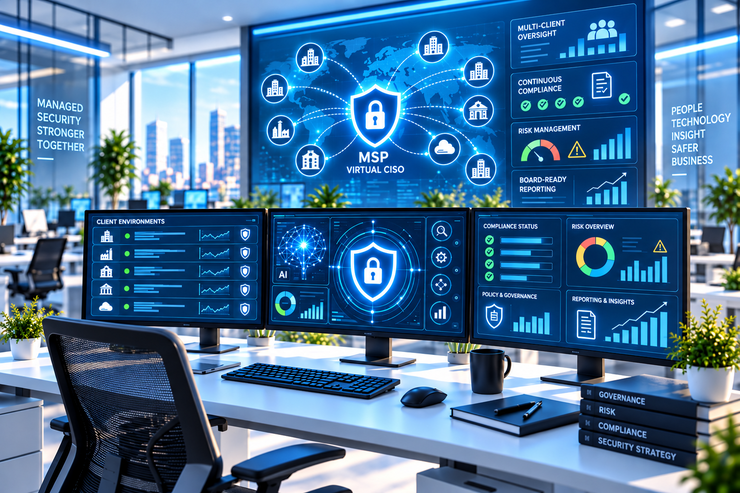
È precisamente in questo spazio che Sophos inserisce CISO Advantage, la nuova soluzione basata sull’AI agentica con cui il vendor punta a portare sul mercato un modello di cybersecurity più vicino alla governance che alla sola gestione operativa.
Per il canale, la novità è soprattutto una: attività che molti MSP già svolgono in modo informale possono essere trasformate in un servizio CISO strutturato, continuativo e fatturabile.
L’MSP sale di livello nella relazione con il cliente
La carenza di competenze cyber continua a spingere le aziende verso partner esterni.
Secondo il report MSP Perspectives 2026 di Sophos, il 46% dei clienti si affida già oggi al proprio MSP per attività riconducibili al ruolo di CISO, mentre l’84% degli MSP prevede un aumento della domanda di servizi di questo tipo.
Il problema, finora, è stato rendere questa attività replicabile.
Consulenze, assessment, reportistica e piani di remediation vengono spesso gestiti attraverso processi differenti, difficili da standardizzare e da scalare su una base ampia di clienti.
CISO Advantage nasce proprio per industrializzare questo modello.
Dalla gestione della sicurezza alla governance del rischio
La piattaforma analizza l’ambiente del cliente, valuta la postura di sicurezza e traduce i risultati in una roadmap di intervento.
L’obiettivo non è soltanto evidenziare criticità tecniche, ma costruire una visione utilizzabile anche dal management: cosa correggere, con quale priorità, con quale investimento e per quale ragione di business.
La soluzione mappa inoltre i controlli rispetto a framework riconosciuti come NIST CSF, CIS v8, Cyber Essentials Plus e NCSC CAF.
Per un MSP questo significa poter spostare la conversazione con il cliente dal singolo prodotto alla gestione continuativa del rischio.
L’AI agentica diventa uno strumento per il canale
CISO Advantage viene erogato attraverso Sophos Fusion, la piattaforma AI-native del vendor.
L’AI agentica viene utilizzata per correlare le informazioni dell’ambiente, interpretare i dati e contribuire alla definizione delle priorità.
Il punto interessante per il partner è la scalabilità: attività tipicamente affidate a figure senior possono essere supportate da workflow automatizzati e da una base informativa comune.
Secondo Sophos, gli assessment possono inoltre essere arricchiti dalla threat intelligence e dai dati aggregati provenienti da oltre 625 mila organizzazioni protette.
Un servizio ricorrente, non un assessment una tantum
La differenza rispetto a un assessment tradizionale è soprattutto nella continuità.
Sophos vuole mettere MSP e aziende nella condizione di monitorare nel tempo la postura di sicurezza, misurare i miglioramenti e produrre report comprensibili anche a board e direzione.
Per il partner questo apre la strada a servizi a ricavo ricorrente, costruiti non soltanto sulla gestione dell’infrastruttura, ma sull’evoluzione del programma di cybersecurity del cliente.
È un passaggio rilevante perché consente all’MSP di entrare più profondamente nei processi decisionali dell’impresa e di rafforzare il proprio ruolo consulenziale.
Tre modelli per il canale
Sophos ha previsto diversi modelli di utilizzo.
Un’azienda può gestire autonomamente CISO Advantage con il proprio team interno. Può iniziare con il supporto di un MSP e successivamente internalizzare parte delle attività. Oppure può affidare completamente il programma a un partner attraverso un servizio gestito.
Per gli MSP questo significa poter costruire offerte differenziate in funzione della maturità del cliente: dall’assessment iniziale fino a un vero modello vCISO o CISO-as-a-Service.
Il valore si sposta verso la misurabilità
La pressione sui responsabili della sicurezza cresce anche perché board, assicuratori e autorità chiedono evidenze sempre più concrete.
Non basta dichiarare di avere investito in cybersecurity. Occorre dimostrare se gli investimenti hanno effettivamente ridotto il rischio.
“Una buona strategia di sicurezza ha sempre richiesto competenze troppo rare per poter essere scalate”, sottolinea Rob Harrison, Senior Vice President, Product Management di Sophos.
La sfida diventa quindi rendere disponibili queste competenze anche alle organizzazioni che non possono sostenere il costo di un team di sicurezza strutturato.
Per il canale si apre un mercato di servizi a maggior valore
Il vero interesse di CISO Advantage per reseller, MSP e system integrator non risiede quindi soltanto nella tecnologia.
La piattaforma può diventare un abilitatore per costruire nuove offerte basate su assessment, governance, compliance, remediation, reporting e consulenza continuativa.
In altre parole, il partner può spostarsi dalla vendita e gestione degli strumenti alla responsabilità sull’evoluzione della postura di sicurezza del cliente.
Ed è proprio questo uno dei terreni sui quali si giocherà la crescita del mercato MSP nei prossimi anni.
Disponibilità
Sophos CISO Advantage è disponibile da ottobre 2026 in Nord America, Regno Unito ed Europa, attraverso licenza annuale oppure in abbonamento mensile tramite MSP Flex.
La disponibilità globale è prevista entro la fine del 2026.
Per la metà del 2027 è invece atteso Sophos CISO Advantage Plus, versione destinata alle organizzazioni enterprise con funzionalità aggiuntive dedicate alla gestione del rischio, alla governance e alla convergenza.
Per Sophos il messaggio al canale è chiaro: il prossimo spazio di crescita per gli MSP non è soltanto nella gestione della cybersecurity, ma nella capacità di trasformarla in strategia, governance e servizio continuativo.
In modifica al decreto ministeriale del 7 dicembre 2018 a partire dal 1° gennaio 2021 entrerà in vigore l’obbligo per le prestazioni di servizi, mentre dal 1° febbraio 2020 sarà in vigore l’obbligo per enti e fornitori per quanto riguarda le cessioni di beni.
Nel primo semestre 2021 i Ricavi, pari a 2.236,8 milioni di euro, registrano una crescita del 22% rispetto al primo semestre 2020. A tale risultato hanno concorso sia la crescita organica (+17%) sia il contributo di 88 milioni di euro derivante dalle attività del Gruppo GTI acquisito in Spagna nel Q4 2020 e di Dacom S.p.A. e idMAINT S.r.l. in Italia, acquisite all’inizio del Q1 2021.
La strategia del distributore a valore aggiunto si distingue per un approccio selettivo nella scelta delle tecnologie di cybersecurity e cyber resilience.