Nozomi Networks e Bastazo, l’OT diventa opportunità per il canale
L’integrazione tra Nozomi Networks e Bastazo apre nuovi spazi per partner e MSSP nella remediation OT, trasformando visibilità e dati in servizi a valore.
La cybersecurity OT sta diventando uno dei terreni più interessanti per il canale ICT.
Non basta più installare una piattaforma capace di individuare asset e vulnerabilità: clienti industriali, utility e operatori di infrastrutture critiche hanno bisogno di partner in grado di trasformare quei dati in priorità operative, remediation e riduzione concreta del rischio.
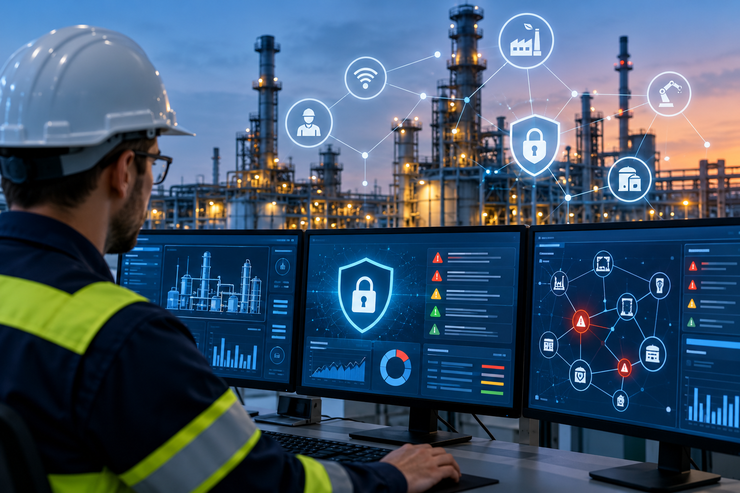
È in questo scenario che si inserisce l’integrazione tra Nozomi Networks e Bastazo, pensata per collegare la visibilità sugli ambienti OT e IoT alle capacità di analisi e remediation basate sull’intelligenza artificiale.
Una combinazione che può allargare anche lo spazio d’azione per system integrator, MSSP e specialisti della sicurezza industriale, chiamati sempre più spesso a portare competenze e servizi oltre il semplice monitoraggio.
Dalla piattaforma al servizio di sicurezza OT
La collaborazione nasce da un problema concreto: i team che proteggono infrastrutture industriali possono disporre di moltissimi dati sulle vulnerabilità, senza però avere indicazioni sufficientemente precise su dove intervenire prima e come farlo senza compromettere l’operatività.
Bastazo integra direttamente l’asset inventory, i rilevamenti delle vulnerabilità e i dati sulla topologia di rete della società all’interno del proprio motore di simulazione degli attacchi.
Il risultato è un processo che punta a trasformare la conoscenza dell’infrastruttura in una sequenza di azioni correttive.
Per il partner significa poter costruire servizi che non si fermano alla segnalazione di una criticità, ma arrivano fino alla sua gestione.
“I team di sicurezza OT sono sommersi da dati sulle vulnerabilità, ma non dispongono di risposte concrete”, spiega Willi Nelson, CEO di Bastazo, evidenziando la necessità di tradurre la visibilità in un piano d’azione realmente eseguibile.
L’AI aiuta a decidere dove intervenire
Una delle componenti più interessanti per chi eroga servizi gestiti riguarda la prioritizzazione automatizzata delle vulnerabilità.
Il motore SSVC, Stakeholder Specific Vulnerability Categorization, utilizzato da Bastazo incrocia i dati provenienti dagli asset Nozomi Networks con contesto organizzativo, esposizione della rete e comportamento reale degli attaccanti.
L’obiettivo è separare le vulnerabilità realmente critiche dalle migliaia di segnalazioni che rischiano di sovraccaricare i SOC.
Secondo le aziende, il sistema permette di concentrare l’attenzione sul 3-5% delle vulnerabilità considerate effettivamente rilevanti.
Per un MSSP questo cambia la prospettiva del servizio: non limitarsi a generare alert, ma aiutare il cliente a comprendere quali rischi abbiano realmente la precedenza.
Remediation automatizzata come servizio
La seconda area apre un ulteriore spazio di intervento per il canale.
Per ogni vulnerabilità considerata prioritaria, Bastazo genera playbook di remediation automatizzati, comprendenti sia interventi con patch sia strategie alternative quando la patch non può essere applicata immediatamente.
Negli ambienti OT questo aspetto è particolarmente importante. Fermare un impianto, aggiornare un componente industriale o modificare una configurazione può richiedere finestre di manutenzione precise e procedure molto diverse da quelle dell’IT tradizionale.
I playbook tengono quindi conto delle finestre operative, dei protocolli di sicurezza e delle procedure standard, includendo inoltre documentazione collegata a framework come NERC CIP e NIST CSF.
Per system integrator e provider di servizi significa poter affiancare alla tecnologia attività di assessment, gestione delle vulnerabilità, supporto alla compliance e remediation continuativa.
Capire come si muoverebbe un attaccante
L’integrazione utilizza inoltre la topologia di rete rilevata da Nozomi Networks per effettuare una simulazione dei percorsi di attacco.
Bastazo analizza come un attore malevolo potrebbe spostarsi all’interno dell’infrastruttura, individuando i percorsi maggiormente esposti e soprattutto quei punti nei quali una singola azione correttiva può bloccare più vettori contemporaneamente.
È un approccio che porta la gestione delle vulnerabilità verso una logica di risk-based remediation.
Non conta soltanto quanto sia grave una vulnerabilità in termini assoluti, ma anche quale ruolo possa assumere all’interno di una possibile catena di compromissione.
Per gli MSSP cambia il valore del servizio
È proprio qui che emerge il tema più interessante per il canale.
La crescita della cybersecurity industriale porta i clienti a richiedere competenze che spesso non possiedono internamente.
La complessità degli ambienti OT, la scarsità di competenze specialistiche e la necessità di mantenere operativi gli impianti rendono sempre più importante il ruolo di partner tecnologici e fornitori di servizi gestiti.
Un MSSP può quindi evolvere dall’erogazione di servizi di monitoring verso attività continuative di vulnerability management, prioritizzazione, remediation e verifica della postura di sicurezza.
Il valore non è più soltanto mostrare al cliente che esiste una vulnerabilità, ma aiutarlo a capire quanto sia realmente pericolosa, cosa fare per eliminarla e quale intervento produca il maggiore beneficio sul rischio complessivo.
Nozomi Networks: la visibilità è solo l’inizio
“In tema di sicurezza OT, la visibilità è il punto di partenza, non quello di arrivo”, sottolinea Adam Markham, Technology Alliances Director di Nozomi Networks.
È una frase che sintetizza bene anche l’evoluzione che interessa il canale.
La conoscenza degli asset resta essenziale, ma intorno alla piattaforma possono svilupparsi servizi sempre più sofisticati che comprendono analisi del rischio, attack path analysis, remediation e governance continuativa della sicurezza.
Un mercato sempre più orientato ai servizi
La convergenza tra IT, OT e IoT sta rendendo la sicurezza industriale un’area nella quale la componente tecnologica da sola difficilmente è sufficiente.
Le aziende hanno bisogno di competenze capaci di leggere i dati prodotti dalle piattaforme, integrarli nei processi aziendali e trasformarli in decisioni operative.
Per reseller, system integrator e MSSP, l’integrazione tra Nozomi Networks e Bastazo mostra quindi una possibile evoluzione del modello di business: dalla vendita della soluzione alla costruzione di servizi ricorrenti di cyber risk management e remediation OT.
Ed è probabilmente qui che si gioca una parte importante del futuro della cybersecurity industriale: non soltanto vedere meglio ciò che accade nella rete, ma riuscire a intervenire prima che una vulnerabilità diventi un incidente.
Le buone pratiche e le piattaforme per la protezione di dati e asset evolvono continuamente, WatchGuard propone ThreatSync+ NDR, con intelligenza artificiale.
Il sistema logistico non può prescindere oggi dal continuo miglioramento e dalla digitalizzazione dei processi. Per questo motivo, Comifar ha messo in atto, dal 2017, un piano di investimenti triennale che ha chiuso con un +7% nel triennio.