È su questo fronte che Semperis amplia la propria offerta con Lightning, una piattaforma progettata per riunire in un unico ambiente la gestione delle esposizioni, l’analisi dei percorsi di attacco, il rilevamento delle attività sospette e le operazioni di risposta e ripristino.
L’annuncio, diffuso il 19 novembre 2026, arriva in una fase in cui l’adozione dell’AI agentica introduce nuove complessità nella gestione degli accessi. Gli agenti software possono infatti operare autonomamente, interagire con applicazioni e utilizzare risorse aziendali attraverso credenziali e autorizzazioni. Di conseguenza, la compromissione di un’identità digitale può avere ripercussioni che vanno ben oltre il singolo account.
Per i system integrator, gli MSP e gli MSSP, questa evoluzione apre un nuovo terreno di intervento: aiutare le aziende a conoscere le identità presenti nelle proprie infrastrutture, individuare i privilegi eccessivi e rafforzare la resilienza dei sistemi di autenticazione.
L’identità digitale diventa il centro della cybersecurity
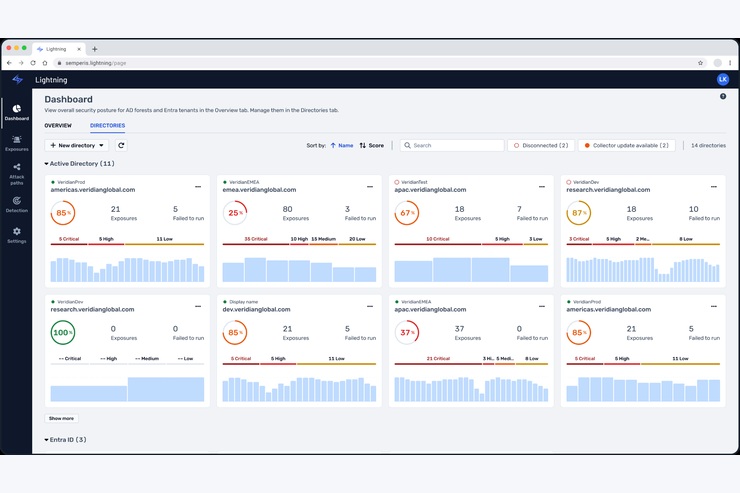
Il principio alla base di Lightning è che la protezione delle identità non possa più essere affrontata attraverso strumenti e processi separati. Un’infrastruttura aziendale può comprendere Active Directory, servizi cloud, piattaforme SaaS e diversi sistemi di autenticazione, ciascuno con configurazioni, autorizzazioni e possibili punti di esposizione.
La piattaforma annunciata da Semperis nasce per offrire una visione unificata di questi ambienti, con particolare attenzione a Microsoft Active Directory, Microsoft Entra ID e Okta.
Nell’era dell’AI agentica, chi si occupa di difesa deve ripensare i sistemi di identità, che stanno diventando il principale livello di controllo, spiega Mickey Bresman, CEO di Semperis.
Il manager sottolinea che gli agenti AI, pur operando alla velocità delle macchine, continuano a dipendere dalle infrastrutture di identità per accedere alle risorse aziendali. Per questo diventa importante stabilire quali operazioni possano eseguire, quali sistemi possano raggiungere e come monitorarne le attività.
È un cambiamento che riguarda anche il lavoro dei partner tecnologici. La gestione delle identità non può limitarsi alla creazione degli account e all’assegnazione delle autorizzazioni, ma deve comprendere la verifica continua degli accessi e delle possibili conseguenze di una compromissione.
Oltre 300 indicatori per individuare le esposizioni
Uno degli elementi centrali di Semperis Lightning è la valutazione continuativa della postura di sicurezza delle infrastrutture di identità.
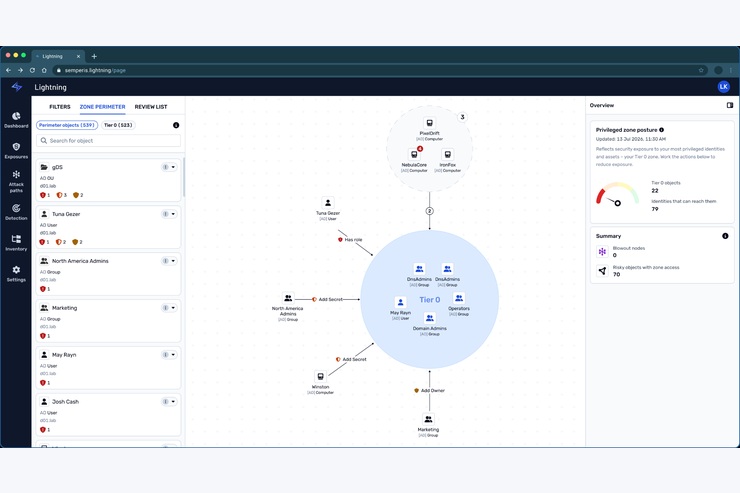
Secondo quanto comunicato dall’azienda, la piattaforma utilizza un catalogo in espansione di oltre 300 indicatori di sicurezza per individuare configurazioni rischiose, esposizioni e potenziali debolezze negli ambienti Active Directory, Entra ID e Okta.
Le criticità vengono classificate attraverso punteggi di rischio, consentendo ai team IT e di sicurezza di stabilire le priorità di intervento.
A questa capacità si affianca un grafo dinamico delle identità, che ricostruisce le relazioni tra account, autorizzazioni e risorse. L’obiettivo è individuare i percorsi attraverso i quali un attaccante potrebbe raggiungere gli amministratori di dominio, gli account privilegiati o altri sistemi critici.
La distinzione è importante: non tutte le configurazioni vulnerabili presentano lo stesso rischio. Un privilegio eccessivo, per esempio, assume una gravità differente a seconda delle risorse alle quali consente di accedere.
Per i fornitori di servizi gestiti, la possibilità di collegare le esposizioni ai percorsi di attacco potrebbe contribuire a rendere più mirate le attività di assessment, hardening e remediation.
Agenti AI e identità non umane, la nuova superficie d’attacco
Un ulteriore elemento riguarda le Non-Human Identities (NHI), ossia le identità utilizzate da applicazioni, workload, servizi e altri componenti tecnologici.
Con la diffusione degli agenti AI, questa categoria assume un peso crescente nelle strategie di sicurezza. Gli agenti possono infatti utilizzare credenziali e privilegi per svolgere attività automatizzate, creando nuove relazioni tra sistemi e applicazioni.
Lightning prevede un inventario consultabile delle identità umane, non umane e agentiche. La piattaforma, secondo Semperis, identifica automaticamente le identità associate agli agenti AI e ne analizza i possibili percorsi di accesso alle risorse critiche.
Per le aziende, il problema non riguarda soltanto la quantità di identità da amministrare, ma anche la capacità di capire quali autorizzazioni siano realmente necessarie e quali possano trasformarsi in un rischio.
È un ambito nel quale MSP e MSSP possono sviluppare competenze specifiche, integrando il censimento delle identità, la revisione dei privilegi e il controllo continuo nelle proprie attività di gestione della sicurezza.
Dalla rilevazione delle anomalie alla risposta agli incidenti
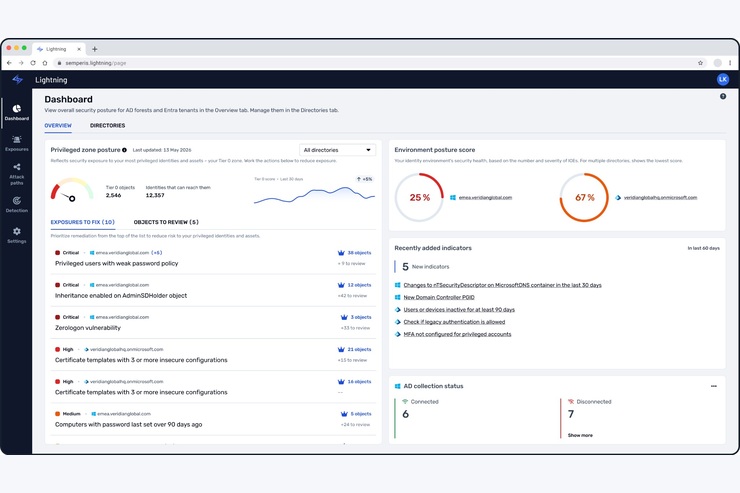
La piattaforma integra anche strumenti per il rilevamento delle attività sospette in Active Directory ed Entra ID, utilizzando modelli di regole predefiniti e funzionalità di assistenza basate sull’AI generativa.
Tra gli eventi analizzati rientrano le autenticazioni anomale attraverso i protocolli Kerberos e NTLM, frequentemente utilizzati nelle infrastrutture Microsoft.
L’obiettivo dichiarato è ridurre la distanza operativa tra individuazione del problema e intervento, evitando che i team debbano passare continuamente da uno strumento all’altro per ricostruire un incidente.
I team di sicurezza non hanno bisogno di un altro semplice elenco di vulnerabilità e criticità legate alle identità: hanno bisogno di informazioni contestualizzate che permettano di capire quali minacce possono effettivamente raggiungere l’infrastruttura di controllo delle identità, quali modifiche sono state apportate e quali azioni intraprendere, osserva Alex Weinert, Chief Product Officer di Semperis.
Questa impostazione mette in relazione attività normalmente affrontate in fasi distinte: valutazione delle esposizioni, analisi delle autorizzazioni, individuazione delle anomalie e remediation.
Il valore effettivo dell’integrazione dipenderà naturalmente dalle modalità di implementazione e dalla capacità delle organizzazioni di inserirla nei propri processi di incident response.
La resilienza delle identità riguarda la continuità operativa
Il tema non si esaurisce nella prevenzione degli attacchi. Quando un sistema di identità viene compromesso, le conseguenze possono interessare applicazioni e servizi che dipendono da quell’infrastruttura per autenticare utenti e componenti tecnologici.
Emanuel Figueroa, Senior Research Analyst, Identity and Access Management Security di IDC, richiama proprio questa dipendenza.
L’identità non rappresenta più soltanto la porta d’accesso all’azienda. È diventata una componente essenziale da cui dipende l’operatività aziendale e, quando viene compromessa, gran parte dei sistemi e dei servizi che ne dipendono rischia di essere compromessa a sua volta, afferma l’analista.
Da qui deriva la necessità di considerare anche il ripristino delle infrastrutture di identità come parte della strategia di cyber resilience.
Secondo Semperis, Lightning si inserisce in questo approccio, che comprende prevenzione, rilevamento, risposta e recupero dei sistemi compromessi. La piattaforma è stata inoltre progettata per supportare ambienti complessi, caratterizzati da più tenant e più foreste Active Directory.
Quali opportunità per MSP, MSSP e system integrator
Per il canale ICT, la crescente centralità delle identità digitali può tradursi in un ampliamento dei servizi di cybersecurity, soprattutto nelle organizzazioni che utilizzano infrastrutture ibride e multicloud.
MSP e MSSP possono intervenire attraverso attività periodiche di valutazione della postura di sicurezza, monitoraggio degli account privilegiati, individuazione delle identità non umane e supporto alla risposta agli incidenti.
I system integrator, invece, possono contribuire a integrare la protezione delle identità nei progetti di modernizzazione delle infrastrutture e di introduzione dell’intelligenza artificiale nei processi aziendali.
La sfida è anche organizzativa. Non basta identificare un account potenzialmente esposto: occorre comprenderne il ruolo, valutare le dipendenze applicative e stabilire come intervenire senza compromettere la continuità dei servizi.
Lightning si propone come uno strumento per affrontare questa complessità. Resta da verificare sul campo in quale misura le sue funzionalità possano semplificare la gestione operativa e l’erogazione di servizi continuativi da parte dei partner.
Per il canale, il punto centrale è comunque evidente: la sicurezza delle identità sta diventando un ambito di consulenza e gestione che accompagna l’intero ciclo di vita delle infrastrutture digitali, dall’adozione dell’AI alla protezione degli accessi, fino al ripristino dopo un incidente.