Le aziende si fidano dei propri agenti AI, ma spesso non riescono a seguirne con precisione i dati e le dipendenze software.
È il divario che emerge dall’indagine Red Hat condotta da Censuswide su 1.400 CIO in 14 Paesi: un tema che, per system integrator, MSP e partner tecnologici, suggerisce un possibile sviluppo dei servizi di monitoraggio, sicurezza e governance.
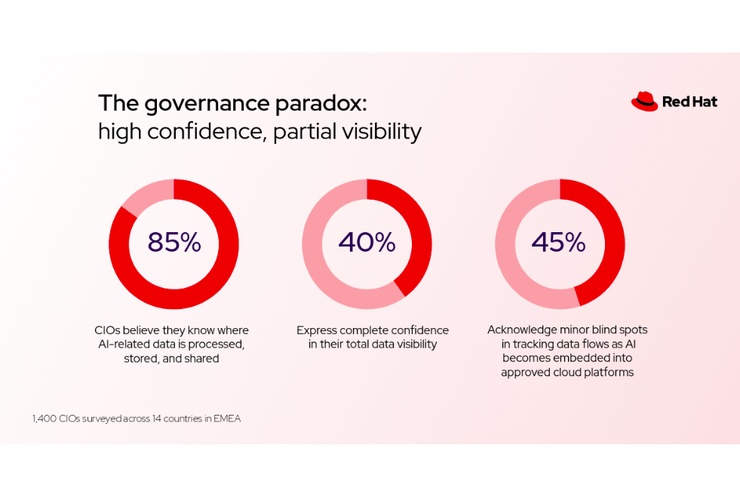
Secondo i risultati italiani riportati nel comunicato, il 99% delle imprese intervistate utilizza già agenti AI e il 92% dei CIO esprime fiducia nella loro sicurezza e conformità. Tuttavia, soltanto il 43% dichiara di conoscere con precisione i flussi dei dati e i luoghi in cui vengono archiviati ed elaborati. Sono autovalutazioni del campione, che descrivono la percezione dei responsabili IT e non equivalgono a una verifica indipendente dei sistemi.
Il quadro generale trova riscontro anche nell’analisi pubblicata da Red Hat sulla ricerca EMEA: alla fiducia nella governance non corrisponde sempre una visibilità operativa completa.
Governance AI: servono controlli lungo tutto il ciclo di vita
Nel campione italiano, il 59% degli intervistati afferma di poter contare su guardrail testati, monitoraggio continuo e meccanismi automatici di intervento. Un ulteriore 33% si dichiara abbastanza fiducioso, pur riconoscendo alcune lacune nei controlli.
La capacità di ricostruire gli scambi di informazioni restituisce però un’immagine meno rassicurante. Il 41% segnala piccole lacune nella visibilità dei flussi, mentre il 14% ha introdotto funzionalità AI senza comprenderli pienamente. Un altro 2% non ha valutato questo aspetto nel proprio ambiente tecnologico.
“Una governance efficace dell’AI non dipende soltanto da policy e processi di audit, ma richiede prima di tutto una visibilità completa, qualcosa che la maggior parte delle organizzazioni italiane sembra non avere attualmente”, dichiara Fabio Grassini, enterprise sales director, Italy, Red Hat.
Il punto riguarda la capacità di verificare ciò che accade dopo l’avvio dei sistemi: quali informazioni vengono utilizzate, attraverso quali piattaforme transitano e quali servizi esterni intervengono nell’elaborazione.
“Le aziende devono sapere come fluiscono i dati, quali componenti software stanno utilizzando e quali rischi pongono i fornitori di AI — e questo deve essere fatto lungo l’intero ciclo di vita degli agenti AI”, prosegue Grassini.
Supply chain software: patch rapide, inventari incompleti
La distanza tra capacità dichiarate e visibilità emerge anche nella sicurezza della supply chain software. Il 74% delle aziende italiane intervistate afferma di riuscire a correggere vulnerabilità critiche entro 24 ore dalla disponibilità di una patch. Le altre indicano tempi di alcuni giorni, comunque non superiori a una settimana.
Soltanto il 41%, però, dichiara di disporre di una visione completa e costantemente aggiornata dei componenti open source utilizzati, comprensiva di provenienza, versioni e dipendenze dirette e indirette.
La questione è concreta: una libreria può essere presente all’interno di un’applicazione attraverso altri componenti, senza risultare immediatamente visibile a chi gestisce l’ambiente. La rapidità nell’applicazione delle patch deve quindi accompagnarsi alla capacità di individuare dove intervenire.
“Il fatto che solo il 41% disponga di una visione completa della propria supply chain software, incluse le dipendenze dirette e indirette, è preoccupante”, osserva Grassini. “Prima di scalare AI e agenti, dovrebbero sempre essere messi in campo meccanismi di monitoraggio e governance per identificare i rischi in anticipo, soprattutto perché l’AI rende più facile individuare e sfruttare le vulnerabilità.”
Fornitori AI, la valutazione deve continuare dopo il deployment
Un altro elemento riguarda il controllo dei fornitori di intelligenza artificiale. In Italia, il 51% degli intervistati dichiara di utilizzare criteri misurabili e monitorati in modo continuativo nelle attività quotidiane legate all’AI.
Il 33% effettua una valutazione prima dell’implementazione, ma incontra difficoltà nel proseguirla successivamente. Il 12% si affida esclusivamente alla verifica iniziale. Completano il quadro un 3% che ricorre soltanto ad audit esterni, certificazioni e garanzie contrattuali e un 1% privo di un approccio strutturato.
Per i partner che affiancano le imprese, questi risultati suggeriscono l’utilità di estendere l’assessment oltre la selezione della tecnologia. Il valore del servizio può risiedere anche nell’aggiornamento delle verifiche, nella raccolta delle evidenze e nel controllo dei cambiamenti introdotti durante l’utilizzo.
Architetture aperte e gestione centralizzata
La risposta proposta da Red Hat passa attraverso architetture aperte, gestione centralizzata e controlli continuativi.
“Sebbene le autovalutazioni delle aziende mostrino alcune leggere differenze a livello internazionale, la maggior parte si dichiara relativamente fiduciosa nella propria capacità di monitorare e controllare efficacemente gli agenti AI”, afferma Chris McBrayne, senior vice president e general manager, EMEA, Red Hat.
“Tuttavia, questa fiducia nelle proprie capacità non è sempre giustificata: la nostra ricerca evidenzia infatti una mancanza di trasparenza completa e continuativa in merito ai flussi di dati, alle dipendenze software e ai rischi legati ai fornitori.”
Secondo McBrayne, “Architetture aperte con una gestione centralizzata possono però aiutare le aziende a mantenere il controllo e a restare flessibili nella scelta di modelli e provider.”
Per MSP e system integrator spazio ai servizi di governance
In una lettura orientata al canale ICT, le lacune evidenziate dalla ricerca possono diventare ambiti di intervento per i partner: mappatura dei flussi dati, inventario dei componenti software, analisi delle dipendenze e monitoraggio dei fornitori AI.
Per i system integrator, il possibile valore riguarda l’integrazione di questi controlli nei progetti applicativi e infrastrutturali. Per MSP e MSSP, riguarda invece la possibilità di accompagnare il cliente nel tempo, con verifiche periodiche e servizi gestiti di sicurezza e osservabilità.
Si tratta di una prospettiva commerciale ricavata dai bisogni emersi, non di una previsione di ricavi formulata dall’indagine. La sfida per i partner sarà rendere il controllo dell’AI un servizio misurabile, collegando l’adozione degli agenti alla capacità di documentarne il funzionamento.