Cyber resilienza, l’AI cambia le regole della sicurezza
L’intelligenza artificiale rende gli attacchi più credibili e introduce nuove identità digitali. Per imprese e partner la priorità diventa dimostrare di saper ripartire.
L’intelligenza artificiale sta cambiando anche uno dei concetti più consolidati della cybersecurity: quello della consapevolezza.
Per anni la formazione degli utenti si è concentrata sulla capacità di riconoscere un’e-mail sospetta, un link anomalo, un errore grammaticale o una richiesta fuori contesto.
Oggi, però, gli strumenti di AI generativa possono produrre messaggi praticamente perfetti, imitare una voce conosciuta e rendere credibile anche un contenuto video costruito artificialmente.
Il risultato è che per le imprese non è più sufficiente chiedere alle persone di “prestare attenzione”. Il problema si sposta dalla capacità di riconoscere un’anomalia alla capacità di verificare l’autenticità di una richiesta, mettendo in discussione processi, identità digitali e modelli di sicurezza.
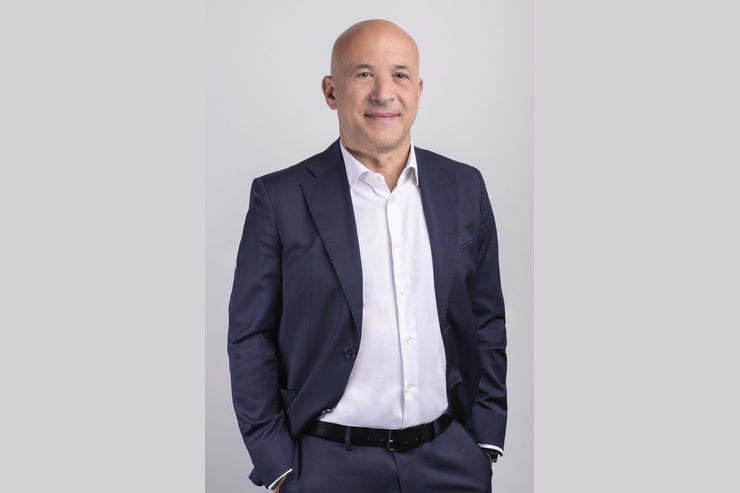
È su questo cambio di scenario che interviene Vincenzo Granato, country manager di Commvault Italia, secondo cui “la competenza fondamentale da sviluppare non è più il semplice riconoscimento di singoli elementi non coerenti, bensì una rigorosa verifica complessiva”. Un principio che riguarda gli utenti, ma che finisce inevitabilmente per coinvolgere l’intera architettura di sicurezza aziendale.
Vincenzo Granato, country manager di Commvault Italia
Dalla security awareness alla verifica continua
La crescita dell’AI rende quindi più sottile il confine tra comunicazione autentica e tentativo di compromissione. Una richiesta apparentemente proveniente da un manager, da un collega o da un fornitore potrebbe essere tecnicamente impeccabile e, proprio per questo, più difficile da individuare.
Il modello tradizionale di security awareness deve evolvere. Prima di eseguire un pagamento, modificare credenziali, autorizzare un accesso o condividere un’informazione sensibile diventa essenziale verificare la richiesta attraverso un secondo canale.
Per il canale ICT si apre qui uno spazio importante. MSP, MSSP, system integrator e partner specializzati in cybersecurity possono affiancare alle tecnologie di protezione anche servizi di assessment, formazione e revisione dei processi.
Non si tratta più soltanto di installare una soluzione, ma di aiutare il cliente a costruire procedure capaci di funzionare anche quando l’attacco riesce a imitare perfettamente una comunicazione legittima.
Gli agenti AI diventano nuove identità aziendali
Il tema si complica ulteriormente con la crescita dell’agentic AI. Gli agenti intelligenti non sono semplicemente software che elaborano informazioni, ma sistemi che possono accedere ai dati, interagire con applicazioni e compiere autonomamente determinate operazioni.
Dal punto di vista della sicurezza significa introdurre nell’organizzazione una nuova categoria di identità digitali.
Granato osserva che questi agenti devono essere considerati in modo simile a utenti dotati di privilegi elevati.
Diventa quindi necessario sapere a quali dati possono accedere, quali operazioni sono autorizzati a eseguire e soprattutto disporre della possibilità di bloccarli immediatamente quando il loro comportamento esce dai parametri previsti.
“Gli agenti AI possono avere la capacità di accedere alle informazioni, interagire con le applicazioni e intraprendere azioni in modo autonomo”, sottolinea Granato.
Per i partner significa portare il tema della Identity Security anche all’interno dei progetti AI. Ogni iniziativa di automazione dovrà sempre più includere governance delle identità, gestione dei privilegi, monitoraggio e capacità di revoca degli accessi.
Cyber resilience, i silos diventano un rischio
La questione delle identità rappresenta però soltanto una parte del problema. Un attacco può attraversare rapidamente ambienti diversi: partire da un’identità compromessa, raggiungere un’applicazione, propagarsi verso i dati e arrivare fino all’infrastruttura.
È qui che emerge uno dei limiti organizzativi ancora presenti in molte aziende: security, IT, disaster recovery e business continuity vengono spesso gestiti come mondi separati.
Commvault richiama invece l’attenzione sul concetto di Resilience Operations, o ResOps, un modello che punta ad abbattere questi silos e a costruire una risposta coordinata.
Il principio è semplice: avere piani separati, anche molto evoluti, non significa necessariamente possedere una strategia di resilienza efficace.
Come sintetizza Granato, “avere cinque ottimi piani in cinque dipartimenti diversi non equivale a possedere un’unica entità coesa che sappia esattamente come mantenere la continuità operativa”.
Ed è probabilmente questo uno degli ambiti nei quali il canale può assumere maggior valore. La cyber resilience richiede infatti competenze che attraversano backup, cloud, sicurezza, identity, networking, infrastrutture e continuità operativa. Una complessità che difficilmente può essere affrontata attraverso progetti isolati.
Il backup non basta: bisogna dimostrare il recovery
Il passaggio probabilmente più rilevante riguarda però il concetto stesso di protezione del dato.
Per molti anni il backup è stato considerato una sorta di ultima linea di difesa. Oggi non basta sapere che esiste una copia dei dati. Occorre dimostrare che quella copia è utilizzabile e che, dopo un incidente, l’organizzazione è realmente in grado di ripristinare servizi e processi.
“Un backup indica semplicemente l’esistenza di una copia, mentre un test di recovery andato a buon fine dimostra che l’operatività aziendale può essere effettivamente ripristinata”, evidenzia Granato.
Una distinzione tutt’altro che teorica. L’AI sta infatti accelerando sia le capacità di difesa sia quelle degli attaccanti. Commvault paragona questa evoluzione all’introduzione di un motore molto più potente in un’automobile: aumentando la velocità diventano inevitabilmente più importanti anche freni e guardrail.
In questo scenario acquistano centralità il clean recovery, il ripristino delle identità, la disponibilità di ambienti isolati e soprattutto i test periodici.
Per MSP e system integrator può significare spostare il modello di business dal semplice backup a servizi continuativi di cyber recovery e resilienza, introducendo simulazioni, assessment periodici, verifica dei tempi di ripristino e gestione degli ambienti segregati.
Dal prodotto al servizio di resilienza
Il vero cambiamento per il canale è probabilmente proprio questo.
La protezione del dato non può più essere considerata un progetto circoscritto alla scelta di una piattaforma. Deve diventare un processo permanente nel quale infrastruttura, cybersecurity, identità e business continuity vengono gestite in maniera coordinata.
È anche un passaggio dal prodotto al servizio. Un partner può intervenire prima dell’incidente attraverso assessment e progettazione, durante l’attacco con attività di contenimento e successivamente accompagnando il cliente nel recovery.
La capacità di dimostrare concretamente che l’impresa può ripartire diventa così un indicatore della qualità del progetto di cybersecurity.
E questo modifica anche la conversazione con il cliente. Al posto della domanda “i dati sono stati salvati?” diventa più importante chiedere: quanto tempo occorrerebbe per tornare realmente operativi?
La prossima frontiera è la crittografia post-quantistica
Alla resilienza immediata si aggiunge infine un tema che guarda più avanti: la crittografia post-quantistica.
Secondo Commvault, i responsabili della sicurezza dovrebbero iniziare già oggi a destinare risorse alla preparazione della transizione verso standard resistenti all’evoluzione del quantum computing.
Il primo passaggio consiste nel conoscere realmente ciò che l’organizzazione utilizza, costruendo un inventario dei sistemi crittografici e dei certificati. A questo devono accompagnarsi una corretta gestione del loro ciclo di vita e una maggiore crypto-agility, cioè la capacità di modificare rapidamente algoritmi e tecnologie quando diventa necessario.
Anche in questo ambito il canale può trasformare una necessità tecnologica in un nuovo terreno di consulenza: assessment, inventario delle dipendenze crittografiche, roadmap di migrazione e aggiornamento delle infrastrutture possono diventare servizi da costruire progressivamente insieme ai clienti.
Per il canale conta la capacità di far ripartire il cliente
L’AI sta dunque modificando profondamente il perimetro della cybersecurity. Rende più convincenti le tecniche di social engineering, introduce nuove identità digitali attraverso gli agenti autonomi e aumenta la velocità alla quale può evolvere una compromissione.
Di fronte a questa trasformazione, continuare a ragionare esclusivamente in termini di prevenzione rischia di essere insufficiente.
Per reseller, MSP, MSSP e system integrator la sfida diventa aiutare le imprese a prepararsi all’incidente prima che l’incidente avvenga, collegando protezione delle identità, sicurezza dei dati, disaster recovery e continuità operativa.
Perché la nuova misura della cybersecurity potrebbe essere sempre meno rappresentata dalla promessa di impedire qualsiasi attacco e sempre più dalla capacità di rispondere a una domanda molto concreta: se qualcosa andasse storto domani, quanto sarebbe realmente pronta l’azienda a ripartire?
Secondo Infinidat è sempre più forte l’esigenza di un sistema moderno che offra un’avanzata architettura di caching multistrato, che garantisca la massima disponibilità dei dati, aspetto critico per ogni sistema di storage.
Avaya annuncia che le soluzioni Avaya OneCloud CCaaS e OneCloud CPaaS sono arricchite dall’Avaya AI Virtual Agent Enhanced, grazie a funzionalità di AI potenziate di Google Cloud.