Dalla gestione degli strumenti alla consulenza sulla sicurezza: per gli MSP si apre una nuova fase, in cui resilienza informatica e servizi continuativi diventano centrali nella relazione con le PMI.
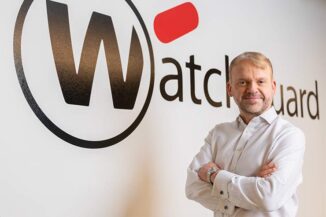
Ivan De Tomasi, Country Manager Italia e Malta di WatchGuard Technologies, analizza questa evoluzione, spiegando come piattaforme integrate, servizi MDR e intelligenza artificiale possano aiutare i partner a migliorare efficienza e marginalità.
Un percorso che richiede nuove competenze e avvicina il canale al ruolo di consulente strategico per la gestione del rischio cyber.
Il continuo aggiornamento normativo sta spingendo le imprese a ripensare sicurezza, gestione dei dati e processi IT. In che modo questo cambiamento sta modificando la domanda che arriva agli MSP e ai partner di canale?
Il quadro normativo, con NIS2 e le altre disposizioni europee in materia di cybersecurity, sta contribuendo a un cambiamento importante nella percezione della sicurezza da parte delle imprese. La cybersecurity inizia ad essere considerata una componente essenziale della continuità operativa e della gestione del rischio aziendale. Di conseguenza, anche le richieste che arrivano agli MSP stanno cambiando: le aziende non cercano più semplicemente qualcuno che installi e gestisca strumenti di protezione, ma un partner capace di accompagnarle in un percorso di rafforzamento della propria resilienza informatica.Il concetto chiave è proprio quello di cyber resilience. Non basta più essere preparati a reagire dopo un incidente: occorre soprattutto adottare un approccio proattivo, che permetta di individuare tempestivamente le vulnerabilità, monitorare costantemente le minacce e ridurre il rischio che un attacco possa compromettere le attività aziendali.Per gli MSP questa evoluzione rappresenta una grande opportunità. Significa passare da una gestione prevalentemente reattiva della sicurezza a un modello di servizio continuativo, basato su prevenzione, visibilità, rilevamento e risposta. Un approccio che permette ai partner di costruire relazioni più strategiche e durature con i clienti, contribuendo concretamente alla loro capacità di affrontare un panorama di minacce sempre più complesso.
La proliferazione degli strumenti di sicurezza sta portando molte aziende verso piattaforme più integrate. Per un MSP, quali vantaggi concreti può portare il consolidamento in termini di efficienza operativa, scalabilità e marginalità?
Per un MSP, gestire numerosi clienti attraverso tanti strumenti, console e fornitori diversi può diventare estremamente complesso e oneroso. Ogni soluzione aggiuntiva comporta attività di configurazione, aggiornamento, monitoraggio e formazione, con il rischio di creare inefficienze e ridurre la visibilità complessiva sulla sicurezza dei clienti.Il consolidamento delle tecnologie all’interno di una piattaforma integrata consente invece di semplificare le operazioni quotidiane, centralizzare il monitoraggio e avere una visione più completa e coerente delle minacce. Questo significa ridurre il tempo dedicato alle attività manuali, migliorare la capacità di intervento e liberare risorse che possono essere impiegate in servizi a maggiore valore aggiunto.Questa è la filosofia alla base dell’approccio di WatchGuard: offrire agli MSP un ecosistema di sicurezza integrato, gestibile attraverso un’unica piattaforma cloud, WatchGuard Cloud, che permette di amministrare e monitorare più clienti in modo centralizzato.Un altro vantaggio fondamentale è la scalabilità. Un MSP deve poter ampliare il proprio portafoglio clienti senza dover aumentare proporzionalmente le risorse dedicate alla gestione. Standardizzare i processi e automatizzare le attività ripetitive consente di crescere mantenendo elevata la qualità del servizio. Questo si traduce anche in un beneficio economico: minore complessità operativa, costi più prevedibili e migliori opportunità di marginalità. Il consolidamento, quindi, non è soltanto una scelta tecnologica, ma un fattore abilitante per la crescita del business degli MSP.
Ivan De Tomasi, Country Manager Italia e Malta di WatchGuard Technologies
Servizi come MDR e NDR stanno diventando accessibili anche alle PMI senza richiedere necessariamente un SOC interno. Quanto può crescere per il partner il modello “security as a service” e quali competenze servono per trasformarlo in un business ricorrente?
Il modello Security as a Service ha un potenziale di crescita molto significativo, soprattutto nel mercato delle PMI, dove spesso mancano le risorse economiche e le competenze specialistiche necessarie per costruire e mantenere un SOC interno. Allo stesso tempo, però, queste aziende devono affrontare minacce sempre più sofisticate e hanno bisogno di una protezione continua, che non si limiti ai tradizionali strumenti di prevenzione.Servizi come il Managed Detection and Response assumono un ruolo strategico. Con la nostra proposta, WatchGuard MDR, gli MSP possono estendere le capacità del proprio team grazie al supporto degli analisti specializzati del SOC di WatchGuard, che operano 24 ore su 24, 7 giorni su 7, per monitorare, analizzare e rispondere alle minacce. In questo modo, il partner può offrire ai propri clienti un servizio di sicurezza avanzato senza dover sostenere gli investimenti e i costi operativi necessari per creare una struttura equivalente al proprio interno.Il valore di questo modello non è soltanto tecnologico. L’MSP mantiene infatti un ruolo centrale nella relazione con il cliente, nella comprensione delle sue esigenze e nella definizione della strategia di protezione più appropriata, mentre può contare sulle competenze specialistiche di WatchGuard per le attività di detection e response.Per trasformare questa opportunità in un business ricorrente servono quindi competenze tecniche, ma anche capacità consulenziali e commerciali. Il partner deve saper valutare il rischio, proporre livelli di servizio coerenti con le esigenze del cliente e dimostrare nel tempo il valore della protezione erogata. È un passaggio importante: dalla vendita di prodotti alla fornitura di servizi continuativi, con ricavi più prevedibili e una relazione con il cliente che si consolida nel lungo periodo.
L’intelligenza artificiale entra sempre più nella detection, nella risposta e nella gestione quotidiana della sicurezza. Dove può realmente aiutare gli MSP a ridurre attività manuali e costi operativi, e dove invece rimane indispensabile la supervisione umana?
L’intelligenza artificiale sta diventando un alleato fondamentale per gli MSP, soprattutto perché permette di affrontare uno dei problemi più sentiti da chi gestisce la sicurezza di numerosi clienti: l’enorme quantità di informazioni, eventi e alert che devono essere analizzati quotidianamente.
L’AI può fare la differenza nell’identificazione dei comportamenti anomali, nella correlazione degli eventi e nella prioritizzazione degli incidenti, aiutando i team di sicurezza a concentrarsi sulle minacce realmente rilevanti e riducendo il tempo dedicato alle verifiche manuali. Il beneficio è duplice: da un lato migliora la rapidità di rilevamento e risposta, dall’altro aumenta l’efficienza operativa, consentendo agli MSP di gestire un numero crescente di clienti senza incrementare proporzionalmente il carico di lavoro.Un esempio concreto è Rai, la forza lavoro digitale basata sull’intelligenza artificiale di WatchGuard, integrata nell’ecosistema ThreatSync. Rai agisce come un’estensione del team di sicurezza aiutando gli operatori a interpretare gli incidenti, comprenderne il contesto e accelerare le attività di analisi e investigazione, rendendo più accessibili informazioni che altrimenti richiederebbero tempo e competenze specialistiche per essere elaborate.Questo non significa, però, che l’intelligenza artificiale possa sostituire completamente l’esperienza umana. La valutazione del rischio, le decisioni più critiche e la comprensione delle specificità del cliente richiedono ancora il giudizio di professionisti qualificati. La vera opportunità è quindi quella di combinare automazione intelligente e competenze umane: lasciare all’AI le attività più ripetitive e ad alta intensità di dati, permettendo agli esperti di concentrarsi sulle decisioni strategiche e sugli interventi a maggiore valore aggiunto.
Con NIS2, maggiore attenzione alla resilienza e responsabilità crescenti sulla cybersecurity, il partner rischia di avvicinarsi sempre più al ruolo di consulente di sicurezza del cliente. Quanto è realistico pensare a un MSP che diventi una sorta di “CISO as a Service” per le PMI?
Non soltanto è realistico, ma è proprio la direzione verso cui si stanno evolvendo molti dei nostri partner. Il ruolo dell’MSP sta cambiando profondamente: dalla semplice rivendita e gestione di soluzioni tecnologiche si sta passando a una consulenza sempre più qualificata, che accompagna il cliente nelle scelte di sicurezza e nella gestione del rischio informatico.Per molte PMI, disporre di un CISO interno non è economicamente sostenibile, ma questo non significa che possano rinunciare a una strategia di cybersecurity strutturata. Un MSP con le giuste competenze può colmare questo divario, diventando un interlocutore di fiducia capace di valutare le esigenze dell’azienda, individuare le priorità di intervento, suggerire le misure di protezione più appropriate e accompagnare il cliente nel miglioramento continuo della propria postura di sicurezza.Naturalmente, questo richiede un’evoluzione delle competenze. Non basta conoscere le tecnologie: occorre comprendere i processi aziendali, il contesto normativo, le implicazioni dei rischi cyber sul business e saper dialogare anche con il management, non soltanto con i responsabili IT. Inoltre, il supporto consulenziale dell’MSP non sostituisce le responsabilità di governance che rimangono in capo all’azienda cliente.In WatchGuard stiamo accompagnando i nostri partner proprio in questa trasformazione, mettendo a disposizione tecnologie integrate, servizi gestiti, formazione e supporto specialistico. Il nostro obiettivo è aiutarli a diventare veri consulenti di sicurezza per i propri clienti, capaci di offrire non soltanto strumenti di protezione, ma competenze, continuità e una visione strategica. Credo che una delle opportunità più importanti per il canale nei prossimi anni sarà diventare un punto di riferimento per la cyber resilience delle PMI.
Le congiunture globali portano le aziende verso una rinnovata coscienza ambientale; le stampanti inkjet Epson WorkForce favoriscono la sostenibilità del business.
Francesco Pastoressa, Marketing Manager Italia, Grecia, Cipro, Malta e Turchia di WatchGuard Technologies, spiega i motivi per cui è conveniente avere a che fare con gli MSP. Vantaggi per le aziende clienti.