Frigoriferi nella morsa degli hacker: la GDO alle prese con i cyberattacchi
Dai controllori esposti agli accessi dei manutentori, gli attacchi alla refrigerazione portano al centro la sicurezza OT e la continuità della distribuzione alimentare.
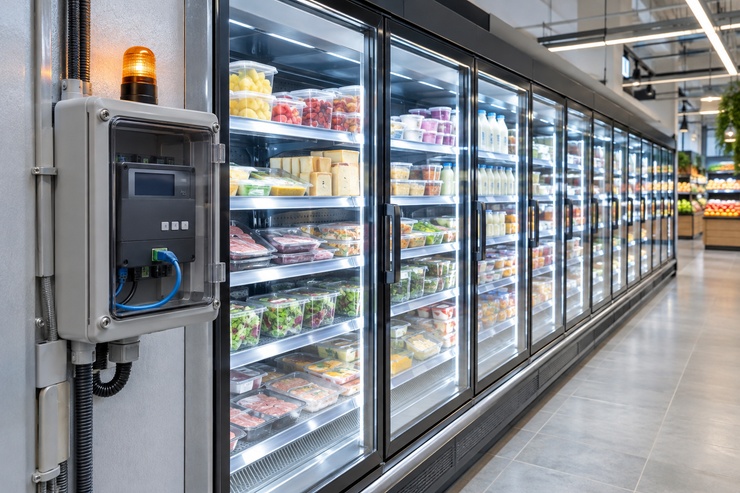
Il danno di cyberattacchi informatici può materializzarsi prima dell’apertura del supermercato, quando il personale trova i banchi frigo fuori temperatura e deve verificare quali prodotti siano ancora utilizzabili.
Non servono necessariamente casse bloccate o database sottratti: compromettere il sistema che governa la refrigerazione significa intervenire direttamente sul funzionamento del punto vendita.
Gli episodi segnalati in Francia e successivamente in altri Paesi europei, Italia compresa, portano in primo piano un’infrastruttura spesso meno visibile dei sistemi gestionali, ma essenziale per la grande distribuzione: i controllori e le piattaforme di supervisione della catena del freddo.
L’analisi di SentinelLABS e i contributi di Nozomi Networks, ManageEngine, TrendAI e SimpleCyb descrivono un problema che coinvolge tecnologia, manutenzione e responsabilità operative.
Per leggere gli eventi occorre distinguere gli incidenti riportati dalle ipotesi sui responsabili e dagli scenari di rischio formulati dagli esperti.
Dalla Francia agli episodi segnalati in Italia
Nozomi Networks ricostruisce gli attacchi francesi di ottobre: accesso remoto ai controllori, modifica delle impostazioni e prolungamento dello sbrinamento. Una prima stima di almeno 350 supermercati coinvolti e perdite economiche nell’ordine delle decine di milioni di euro.
La successiva analisi di Tom Hegel per SentinelLABS riferisce un aggiornamento a circa 700 esercizi francesi e nuove segnalazioni europee il 2 e 3 novembre, Italia inclusa.
Sottolinea, tuttavia, che le evidenze pubbliche non dimostrano ancora una campagna unica né identificano i responsabili. I gruppi allineati alla Russia costituiscono una pista investigativa, non un’attribuzione accertata.
Nozomi Networks cita punti vendita in Sicilia, Emilia-Romagna e Toscana e interpreta gli attacchi nella prospettiva del sabotaggio e della guerra ibrida. È una lettura che non equivale alla dimostrazione pubblica di una regia comune.
Anche il riferimento ai 50 °C, dichiarato Nozomi, richiede precisione. Si parla di modifica dei setpoint, ossia dei valori impostati nel sistema. Il dato non va automaticamente presentato come temperatura effettivamente raggiunta e misurata in ogni banco frigorifero.
Il bersaglio è il sistema che governa il freddo
Moreno Carullo, co-founder e CTO di Nozomi Networks
Il punto critico non è soltanto il singolo frigorifero, ma l’infrastruttura che permette di controllare gli impianti e intervenire a distanza.
Moreno Carullo, co-founder e CTO di Nozomi Networks, descrive il rischio: “Un supermercato medio gestisce molti controller solo per la refrigerazione: dispositivi che regolano temperature critiche e sono spesso raggiungibili da remoto. Se un attaccante compromette quella rete, l’obiettivo non sono i dati delle carte di credito: è bloccare l’operatività.”
Nella ricostruzione fornita da Nozomi, la manipolazione può riguardare anche la durata dei cicli di sbrinamento, con un conseguente ritardo nell’attivazione degli allarmi.
Il problema, quindi, non si esaurisce nell’alterazione di un parametro: riguarda anche la capacità dell’organizzazione di accorgersi in tempo di ciò che sta succedendo.
Sulla modalità di ingresso, SentinelLABS introduce una distinzione: per i casi francesi, la valutazione ANSSI riportata nell’analisi indicava interfacce amministrative esposte e password deboli, anziché le vulnerabilità software inizialmente richiamate nella copertura degli eventi. Lo stesso percorso di accesso non risulta dimostrato per tutti gli altri episodi.
ManageEngine: la sicurezza entra nell’ecosistema operativo
Il commento di Andrés Mendoza, Technical Director Southern Europe & LATAM di ManageEngine, sposta l’attenzione dal dispositivo alle conseguenze aziendali.
“Questi cyberattacchi dimostrano che l’ambito della sicurezza informatica non riguarda più soltanto server, endpoint o applicazioni aziendali, ma l’intero ecosistema operativo connesso”, osserva Mendoza.
La perdita di controllo sulla refrigerazione, prosegue il manager, può tradursi in interruzioni del servizio, perdita di merci, impatti economici e ripercussioni sulla catena di approvvigionamento.
questo collegamento tra incidente digitale e processo fisico a rendere insufficiente una protezione concentrata esclusivamente sull’IT tradizionale.
Le priorità indicate da ManageEngine partono dalla visibilità completa degli asset connessi e comprendono gestione delle identità e degli accessi privilegiati, aggiornamenti, monitoraggio delle anomalie e segmentazione delle reti operative.
Mendoza richiama inoltre un approccio Zero Trust e capacità di rilevamento e risposta: “Investire nella resilienza informatica non significa solo prevenire i cyberattacchi, ma garantire la continuità operativa anche quando vengono prese di mira strutture fisiche e infrastrutture critiche.”
Andrés Mendoza, Technical Director Southern Europe & LATAM di ManageEngine
Teleassistenza e fornitori entrano nel perimetro di difesa
Nozomi sottolinea un aspetto concreto: un controllore può essere raggiungibile attraverso collegamenti introdotti per la manutenzione, compresi modem cellulari e connessioni dei fornitori.
La teleassistenza risponde a un’esigenza operativa, ma richiede un presidio coerente con la criticità dell’impianto. Nozomi raccomanda di censire anche questi accessi, eliminare le esposizioni dirette non necessarie e utilizzare gateway sicuri, credenziali uniche e autenticazione multifattore.
Parlando dell’Italia, Carullo osserva: “Nel nostro Paese ci sono decine di migliaia di controllori OT installati nella GDO, nel food & beverage e nella logistica: dispositivi progettati decenni fa per garantire efficienza e manutenzione remota, non per resistere ad attacchi e cyberattacchi sofisticati.”
Inoltre, si indica nella segmentazione un’altra priorità: separare le reti dei controllori dalla rete del punto vendita e dai sistemi di cassa, limitando la possibilità che una compromissione coinvolga altri ambienti.
Per gli impianti più datati si aggiunge il problema del ciclo di vita. Nozomi richiama la presenza di apparati legacy e firmware non aggiornati: quando termina il supporto, la gestione del rischio deve considerare isolamento, controlli compensativi o sostituzione.
Gli allarmi devono leggere anche il comportamento degli impianti
La protezione della refrigerazione richiede di osservare ciò che accade nel processo fisico.
Nozomi suggerisce di rilevare variazioni inattese dei setpoint, cicli di sbrinamento insolitamente lunghi, nuovi accessi remoti e modifiche alla configurazione. Sono segnali che possono avere un significato operativo immediato, anche senza il rilevamento di un malware convenzionale.
Carullo sintetizza così la posta in gioco: “Chi gestisce il retail alimentare deve comprendere che proteggere un compressore frigorifero oggi ha lo stesso valore strategico di difendere il server aziendale.”
La lettura che emerge è che sicurezza informatica e manutenzione debbano condividere informazioni e procedure. Un’anomalia tecnica deve poter essere valutata sia per la sua possibile origine cyber sia per gli effetti sulla conservazione degli alimenti e sulla disponibilità dell’impianto.
SimpleCyb: monitoraggio continuo e ripartenza sicura
SimpleCyb estende il ragionamento dalla distribuzione al manifatturiero. Il collegamento riguarda la dipendenza dei processi fisici da sistemi digitali interconnessi e la possibilità che un incidente coinvolga impianti, servizi esterni, fornitori e terzisti.
La società propone un modello di SOC as a Service, con monitoraggio, analisi e risposta continuativi. Secondo quanto precisato, SimpleDefence e SimpleDefence OT integrano il monitoraggio degli ambienti IT e OT in un’unica piattaforma; SimpleCheck verifica i processi di backup e la possibilità di ripristinare i dati.
Il passaggio più rilevante per la catena del freddo riguarda però la ripartenza: la società sottolinea che ripristinare i dati non equivale necessariamente a recuperare l’operatività. Prima di riavviare macchinari e sistemi di controllo occorre verificare l’integrità delle componenti e coordinare il recupero con i requisiti di sicurezza.
Applicata alla distribuzione alimentare, questa impostazione porta a considerare il recupero informatico come una parte di una procedura più ampia, che deve coinvolgere chi conosce e gestisce gli impianti.
TrendAI: il rischio domestico segue logiche diverse
Gli attacchi ai supermercati sollevano anche una domanda per i consumatori: può succedere al frigorifero di casa?
Marco Fanuli, Technical Director di TrendAI Italia, business unit di Trend Micro, distingue la possibilità tecnica dalla convenienza dell’attacco. “Se un dispositivo connesso presenta una vulnerabilità e non è adeguatamente protetto, può essere compromesso, sia che si trovi in un supermercato sia in un’abitazione.”
Cambiano, nella sua valutazione, gli obiettivi dell’aggressore. L’interruzione di un’attività commerciale può produrre un danno economico immediato; nell’ambiente domestico, invece, Fanuli considera più realistici l’utilizzo di molti dispositivi per condurre altri attacchi, il furto di credenziali e la raccolta di informazioni personali.
Il riferimento al riscatto descrive una possibile motivazione degli attacchi alle imprese: non costituisce una conferma che negli episodi di refrigerazione qui trattati siano state avanzate richieste di denaro.
Le precauzioni indicate comprendono sostituzione delle password di fabbrica, aggiornamenti, disattivazione delle funzioni remote superflue e scelta di prodotti con un supporto di sicurezza nel tempo.
Per il canale ICT, un lavoro da costruire insieme agli specialisti OT
Sul piano editoriale, la conseguenza per il canale ICT è una domanda di protezione che richiede collaborazione con manutentori e specialisti della refrigerazione.
Dalle priorità indicate nei contributi si possono individuare ambiti concreti per system integrator, MSP e MSSP: inventario degli apparati, verifica degli accessi remoti, gestione delle identità, segmentazione, monitoraggio e preparazione delle procedure di risposta.
Il servizio acquista valore quando mette in relazione l’evento informatico con il funzionamento del punto vendita. Per riuscirci, occorre chiarire chi può modificare una configurazione, chi riceve un allarme e chi decide come intervenire sull’impianto.
La catena del freddo rende tangibile questa esigenza: la disponibilità dei sistemi digitali e quella degli impianti fanno parte dello stesso problema operativo.
Abbiamo incontrato Antonio Serra, Sales Director di ProXima Distribution, per esplorare come stia cambiando la cultura d’acquisto delle imprese italiane: dalla rivalutazione dell’hardware ricondizionato alla crescente attenzione alla provenienza delle soluzioni di sicurezza, fino al tema della sovranità del dato.
Al ruolo di consulente di cybersecurity, Sébastien Viou affiancherà la gestione di un team di 18 persone per perfezionare la protezione e il rilevamento delle minacce
Nel corso del 2022, SGBox espanderà la sua soluzione di SIEM (Security Information and Event Management). La prima importante novità annunciata è il modulo di SOAR (Security Orchestration, Auditing and Response), che sarà totalmente integrato